Как обычно во второй вторник месяца компания Microsoft выпустила ежемесячный апдейт безопасности, закрывающий несколько свежих уязвимостей в операционной системе Windows и программном обеспечении. Патч MS12-078 от 11 декабря. На этот раз наиболее опасной является уязвимость, связанная с некорректной обработкой шрифтов TrueType и OpenType.
Уязвимость чрезвычайно опасная и Windows присвоили апдейту статус критического с рекомендацией немедленной установки на все системы, пока не вышли реально действующие эксплойты. К сожалению, через пару дней после выхода апдейта проявились негативные эффекты. Пользователи начали жаловаться, что в некоторых программах пропали шрифты. Как выяснилось, апдейт MS12-078 оказался слегка бракованным. Он действительно приводит к исчезновению шрифтов OpenType во многих приложениях, в том числе CorelDraw, QuarkExpress и PowerPoint. На сегодняшний день, единственный способ вернуть шрифты обратно в документы и сделать видимыми — откатить апдейт MS12-078.
Программа носит комплексный характер и отражает общесистемное развитие электроники и радиоэлектроники на долгосрочную перспективу с учётом мероприятий, реализуемых в рамках федеральных целевых программ.
Основной особенностью вируса является то, что он использует инфицированные смартфоны для распространения SMS спама. Как отметили в Cloudmark, они впервые столкнулись с вредоносной программой использующей ботсеть из мобильных устройств таким образом.
Как обычно во второй вторник месяца компания Microsoft выпустила ежемесячный апдейт безопасности, закрывающий несколько свежих уязвимостей в операционной системе Windows и программном обеспечении. Как выяснилось, апдейт MS12-078 оказался слегка бракованным.
По мнению истца, ответчик, опубликовавший на своем сайте несколько дискредитирующих Врублевского статей, намеренно распространяет негативную, не соответствующую действительности информацию, цель которой — уличить бизнесмена в связях с криминалом и опорочить его деловую репутацию.
Отказ делегатов Международной конференции в Дубае, ОАЭ, от принятия мер по ужесточению государственного регулирования доступа к сети Интернет «сыграл на руку» крупным Интернет-компаниям.
С постоянным ростом количества вредоносных программ, предназначенных для кражи данных в системах дистанционного банковского обслуживания (ДБО), компаниям все чаще приходится уделять особое внимание защите электронных финансовых систем. Компания «Доктор Веб» призывает быть бдительными и выпускает в помощь всем сотрудникам финансового сектора информационный буклет, посвященный банковским троянцам.
Корпорация Symantec представила в России специализированные устройства для резервного копирования — NetBackup 5220 и Backup Exec 3600. Эти программно-аппаратные решения используют последние версии продуктов NetBackup 7.5 и Backup Exec 2012, анонсированные компанией Symantec ранее в этом году.
Компания «Аладдин Р.Д.» и ALT Linux сообщают о начале технологического партнёрства. Первым совместным проектом компаний стало обеспечение полной совместимости своих наиболее популярных решений, сертифицированных ФСБ России и ФСТЭК России, — электронных ключей и смарт-карт eToken ГОСТ и дистрибутива Альт Линукс СПТ 6.0 (32 и 64 бит).
Компания Fortinet опубликовала прогноз 6 самых опасных информационных угроз на 2013 год, подготовленный специалистами FortiGuard Labs. В числе ключевых рисков — APT атаки на мобильные устройства и приложения, эксплойты в М2М взаимодействии и кроссплатформенные ботнеты.
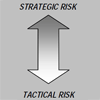
Идеология защиты государственных информационных систем строится достаточно очевидным, но не очень простым в реализации образом. Начинаем мы с анализа рисков, причем рисков различных — не только традиционных для ИБ. Мы должны определить как стратегические, так и тактические. Это нечасто описываемый в деталях этап, но он самый важный, т.к. позволяет оценить те ограничения, в которых будет строиться система защиты в организации. Причем защита не сферического коня в вакууме, а конкретной организации с ее особенностями, бизнес-процессами, используемой моделью управления, архитектурой предприятия и т.д.
Некоторое время назад наши системы мониторинга обнаружили признаки drive-by загрузок эксплойтов на группе схожих сайтов, при этом в кодах этих сайтов не наблюдалось ничего вредоносного. Мы решили изучить эти сайты более внимательно. На первый взгляд, общим у всех замеченных в подозрительной активности сайтов было только одно — все они относились к категории «сайтов для взрослых». Код сайтов действительно оказался чистым, соответственно, мы пришли к выводу, что источник заражения находится где-то еще и стали изучать внешние ссылки.
Высокопроизводительные межсетевые экраны по разумной цене
Решения WatchGuard XTM 33 и XTM 330 предлагают пользователям новый уровень производительности и безопасности. Безопасность сети повышается за счет высокого уровня пропускной способности (до 1 400 Мб/с), полной инспекции HTTPS и VoIP трафика, а также дополнительных возможностей по управлению приложениями.
Устройства WatchGuard XTM 33 и XTM 330 являются универсальными решениями обеспечения сетевой безопасности и позволяют существенно сократить финансовые и временные затраты, связанные с управлением множеством устройств обеспечения сетевой безопасности. Решения WatchGuard XTM 33 и XTM 330 предлагают комплексный и всеобъемлющий подход к обеспечению сетевой безопасности, и, таким образом, у системных администраторов появляется больше времени для работы в других областях сетевого администрирования, а компания экономит деньги за счет снижения затрат на поддержку и покупку дополнительного оборудования.
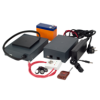
SAMURAI ATX — система для самостоятельной установки на персональных компьютерах. Компактный комплекс Samurai ATX монтируется в любой корпус системного блока персонального компьютера. Для установки не требуется специальных навыков или знаний. Система позволяет гарантированно уничтожить информацию на жестком диске компьютера по желанию владельца.
Электромагнитный излучатель уничтожителя располагается над жестким диском, информация на котором требует возможности экстренного удаления. При этом воздействие на соседние диски и другое оборудование компьютера исключено. Команда удаления данных подаётся нажатием специальной кнопки или дистанционно с помощью радиобрелка или мобильного телефона.
Учебное заведение: Учебный Центр «Информзащита» Длительность обучения: 5 дней
Янв28
Программа данного учебного курса согласована с Федеральной службой по техническому и экспортному контролю России (Гостехкомиссия России) в качестве программы курса повышения квалификации и профессиональной подготовки руководителей и специалистов подразделений технической защиты информации.
В курсе обобщен и систематизирован многолетний опыт специалистов Учебного центра по разработке систем обеспечения информационной безопасности, аналитических обследований крупнейших компьютерных сетей страны. Особое внимание уделяется технологии обеспечения информационной безопасности, рациональному распределению функций и организации эффективного взаимодействия по вопросам защиты информации всех подразделений и сотрудников, использующих и обеспечивающих функционирование автоматизированных систем. Подробно рассматриваются вопросы разработки нормативно-методических и организационно-распорядительных документов с учетом требований российского законодательства и международных стандартов (BS7799 - ISO 17799, BSI, ISO15408-99), необходимых для реализации рассмотренной технологии.
Учебное заведение: Учебный Центр «Информзащита» Длительность обучения: 2 дня
Фев18
Создание курса продиктовано необходимостью решения проблем, возникших перед всеми российскими предприятиями и организациями в связи с принятием Федерального закона «О персональных данных». В течение двух дней будет рассмотрен весь комплекс мероприятий по обеспечению конфиденциальности обработки персональных данных с использованием правовых, организационных и технических мер, способы снижения рисков утечки персональных данных и наложения штрафных санкций со стороны государственных регуляторов. На практических примерах будут разобраны действия операторов персональных данных в рамках трудовых отношений с собственным персоналом, гражданско-правовых отношений, связанных с передачей и представлением персональных данных третьим лицам, в том числе, органам государственной власти.
Календарь событий
Мар 21
Международный деловой форум «Киберпреступления. Предотвращение. Защита. Расследование» Дата проведения: 21 марта 2013
Место проведения: Москва, московский конгресс-центр Digital October
Контактная информация: http://www.slongroup.ru/b2b/future-events/item/cybercrime Стоимость и регистрация: При регистрации до 31-го декабря — 10 800 рублей
Контактная информация
Если у Вас имеются пресс-релизы, статьи, описание продуктов и услуг, подготовленные Вами или специалистами Вашей компании, мы готовы рассмотреть вопрос публикации их на страницах газеты InfoSecurity.ru. Присылайте Ваши предложения и материалы по этому адресу.