 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Опасность безопасных соединений
Что такое безопасные соединенияБезопасное соединение призвано обеспечить защиту данных, передаваемых по сети Интернет между двумя компьютерами. Создание безопасного соединения преследует следующие цели:
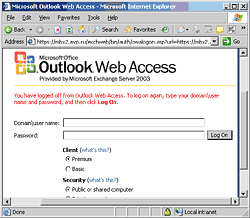 Рисунок 1. Доступ к почтовому ящику MS Exchange Server по безопасному соединению
Существует несколько способов безопасной передачи данных. Все они используют для своей цели шифрование данных и специальные ключи для чтения этих данных. Ключи (иначе называемые сертификатами) обычно хранятся в специальных базах данных — хранилищах сертификатов — и доступны только авторизованным пользователям. Шифрование информации. Этот способ предусматривает сокрытие информации (например, почтовых сообщений) от посторонних и проверку подлинности отправителя. В то же время, этот способ не предусматривает проверку подлинности участвующих в передаче информации компьютеров. Для создания зашифрованного сообщения и его чтения у двух адресатов-собеседников должна быть установлена соответствующая программа (PGP, GPG, S/MIME). Наибольшее распространение шифрование данных получило в почтовой корреспонденции.  Рисунок 2. Шифрование данных с помощью программы PGP
Шифрование канала передачи. Этот способ предусматривает сокрытие всего содержимого сетевого соединения и проверку подлинности участвующих в сетевом соединении компьютеров. Однако сами данные, в отличие от первого способа, в большинстве случаев не верифицируются — например, удостовериться в подлинности отправителя полученного по зашифрованному каналу почтового сообщения невозможно. Такие протоколы шифрования называют SSL и TLS. 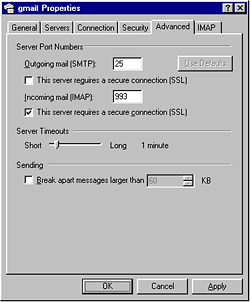 Рисунок 3. Настройка безопасного соединения в программе Outlook Express
Поддержку шифрования канала передачи сейчас осуществляет абсолютное большинство интернет-приложений: почтовые серверы и клиентские программы, веб-серверы и браузеры, а также множество сетевых приложений индивидуальной разработки, таких как банковские системы управления счетами и платежными операциями. Простота этой реализации видна разработчикам: в установленном защищенном сетевом соединении может работать стандартный протокол передачи данных, поэтому изменения, которые приходится делать программистам в готовом сетевом приложении, совсем невелики. Так работают общеизвестные протоколы:
Некоторые сетевые сервисы предоставляют свои услуги только через зашифрованное соединение — например, так поступает известная почтовая служба GMail. В этой статье мы будем вести разговор именно о шифровании канала передачи — так называемых «безопасных соединениях». Виды защит от сетевых угрозПо сетевым соединениям распространяется не только полезная информация, но и данные, несущие опасность для компьютера. Примером вредоносного ПО является абсолютное большинство современных угроз: это и хакерские атаки, и троянские программы, и почтовые черви, и программы, эксплуатирующие уязвимости веб-приложений (эксплойты). Борьбой с вредными данными в сети призваны заниматься следующие типы программных и программно-аппаратных комплексов: Файерволы:
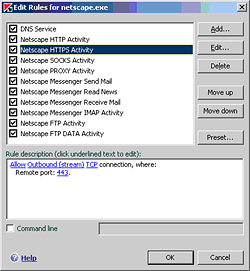 Рисунок 4. Правила файервола для приложения
Системы защиты от сетевых атак (IDS):
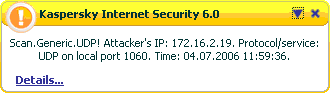 Рисунок 5. Блокирование сетевой атаки
Антивирусы (почтовый и веб-антивирус):
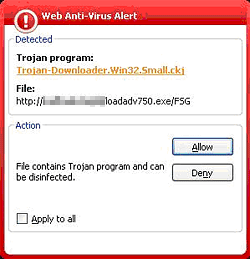 Рисунок 6. Обнаружение вируса в скачиваемом файле
Опасность безопасных соединенийКак было сказано ранее, по сетевым соединениям могут передаваться как безвредные, так и вредоносные данные. Стандартные средства защищают компьютер от угроз в обычных сетевых соединениях, но противостоять угрозам в безопасных соединениях не могут: проверка содержимого «безопасного соединения» невозможна именно в силу его защищенности, о чем свидетельствуют перечисленные выше возможности стандартных средств защиты. В результате вредоносные данные в защищенных каналах могут нанести ущерб больший, нежели при передаче через обычные соединения. Простота реализации шифрования сетевого канала и отсутствие (в большинстве случаев) верификации создателя файла приводит сейчас к парадоксальной ситуации: наличие «безопасного соединения» с сервером создает иллюзию безопасности, но не гарантирует отсутствие в этом соединении вредоносных данных. Опасность, которую несут в себе «безопасные соединения», становится особенно актуальной сегодня, когда они получают все большее распространение. После того как поддержку SSL/TLS реализовали разработчики всех популярных веб-приложений, множество серверов в Интернете стало предоставлять свои услуги именно таким образом: наряду с сайтами серьезных банков все больше почтовых служб и партнерских сайтов открывают доступ только по безопасным соединениям. При этом квалификация администраторов этих серверов зачастую недостаточна даже для того, чтобы правильным образом настроить сервер для организации безопасного соединения. Ситуация усугубляется тем, что атака на компьютер пользователя осуществляется удаленно — например, простым размещением зараженного файла на сервере, связь с которым возможна только через безопасное соединение. Поясним вышесказанное на нескольких примерах. GMail и вирусыПопулярный почтовый сервис GMail предоставляет доступ к своим услугам только через безопасное соединение. Известно, что на почтовых серверах GMail установлен антивирус. Теперь представим себе такую ситуацию:
Вирус на веб-сервереДругой пример, не менее любопытный: размещение зараженного файла на веб-сервере и привлечение пользователей Интернета на этот сервер. Если вирус выложен на обычный сервер, передающий и принимающий данные по протоколу HTTP, защищенному веб-антивирусом, компьютеру ничего не угрожает. В то же время, если вирус будет выложен на сервер, предоставляющий услуги по протоколу HTTPS, ситуация будет не так прозрачна:
РешенияДля обеспечения проверки передаваемых по безопасным соединения данных большинство производителей антивирусных решений предоставляет плагины к веб-приложениям. Это решение имеет как свои плюсы, так и свои минусы: Плюсы:
Минусы:
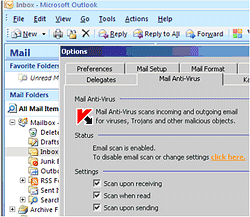 Рисунок 7. Антивирусный плагин к программе Microsoft Office Outlook
Альтернативой плагинной проверке является проверка в трафике, основанная на методе «man-in-the-middle». Это решение закрывает отрицательные стороны плагинной архитектуры. Хотя оно имеет и свои минусы, на него вынуждены пойти производители антивирусов, чтобы обезопасить своих пользователей. Этот метод, по сути, является атакой на SSL/TLS, т.к. представляет собой перехват безопасного соединения, подмену оригинального сертификата и установление двух защищенных соединений: между приложением и прокси-антивирусом, и между прокси-антивирусом и удаленным компьютером. 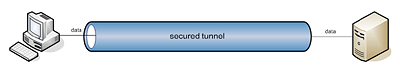 Рисунок 8. Обычное защищенное соединение
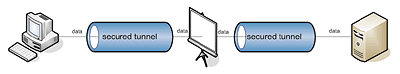 Рисунок 9. Проверяемое защищенное соединение
Плюсы:
Минусы:
На практике грамотно организованная проверка в трафике не несет реальной опасности для пользователя: осуществляется эта проверка непосредственно на локальном компьютере и может идти в диалоге с пользователем, все полученные с удаленного компьютера сертификаты могут проверяться антивирусом в хранилище сертификатов так же, как это делают веб-приложения. Минусы метода «man-in-the-middle» с лихвой компенсируются полноценной защитой компьютера от угроз во всех сетевых соединениях. Решения Kaspersky Internet SecurityKaspersky Internet Security содержит решение проблемы проверки безопасных соединений обоих типов: Плагины к веб-приложениям:
Проверка защищенных соединений на трафике методом «man-in-the-middle».
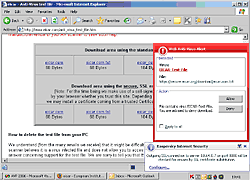 Рисунок 10. Обнаружение тестового вируса eicar.com в безопасном соединении браузера
ЗаключениеЗадачей безопасных соединений является защита передаваемых данных от хищений и изменений. Однако на сегодняшний день не меньшую опасность, чем хищение или изменение информации, представляют сетевые угрозы, защиту от которых безопасные соединения не обеспечивают. Между тем, сам термин «безопасное соединение» может ввести пользователей в заблуждение и создать у них ложную уверенность в гарантированной безопасности при использовании защищенных соединений. Ситуация усугубляется еще и тем, что стандартные средства сетевой защиты не могут реализовать свои функции в защищенных каналах. Для полноценной защиты компьютеров от всех сетевых угроз необходимо использование специальных методов обработки защищенных соединений. Самое простое и очевидное решение — использование плагинов к веб-приложениям, — к сожалению, не универсально, поскольку многие приложения не поддерживают возможность встраивания плагинов либо сильно ограничивают их функциональность. Дополнительное решение, найденное производителями антивирусов, состоит в проверке трафика. Опасность «безопасных соединений» не стоит недооценивать. Организуя защиту своего компьютера, убедитесь, что ваш антивирус обеспечивает полноценную защиту от всех сетевых угроз. Источник: Лаборатория Касперского
|

|