 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
APSolutная защита сети возможна?
Контроль информационных потоков становится сегодня одной из ключевых задач при организации работы компании. Полумеры и узкие решения не гарантируют должного уровня безопасности. Требуется интегральный продукт, способный защитить каналы связи от хакеров и сбалансировать нагрузку на серверы приложений. Поиски такого "абсолютного" решения велись на семинаре компаний Radware и "Совтел". Современный офис давно вышел за рамки здания, в котором он находится. Сотрудники плотно работают с корпоративными ресурсами, находясь в дороге, командировке, даже на отдыхе. Набирает популярность использование "удаленной" рабочей силы. Наконец, рост компании часто приводит к появлению территориально удаленных представительств и офисов. Как в таких условиях сохранить контроль за информационными потоками? Как, с одной стороны, защитить разросшиеся каналы данных от несанкционированного доступа, а с другой – обеспечить бесперебойность работы приложений? Если первая проблема очевидна, то вторая может вызвать сомнение. Возникают проблемы с обработкой данных? Так увеличьте отказоустойчивость системы, расширьте пропускную способность каналов, нарастите вычислительные ресурсы сервера… Увы, но это очевидное решение, к сожалению, не позволяет эффективно масштабировать сервисы. Чем это грозит? Например, при обращении к веб-серверу иногда можно видеть сообщение об ошибке: "сервис недоступен", "запрос не может быть обработан"… Отказ функционирования ведет к прямым потерям. По статистике, пользователи интернета не обладают высоким уровнем терпения, поэтому через 4 секунды ожидания загрузки страницы треть из них просто переходит на другой сайт. Впоследствии три четверти пользователей отказываются пользоваться ресурсом, который их подвел. Для компании, которая строит свой бизнес в интернете, продает ресурсы или предоставляет оперативную информацию, это критично. Для обеспечения бесперебойной работы сервисов в режиме 24/7 необходимо мониторить работу ПО и оборудования. Этой цели служат решения класса Application Front End (AFE). Они позволяют оптимизировать работу приложений любого типа. Рассмотрим типичную схему корпоративной сети с главным офисом и филиалами. В этом случае AFE - это программно-аппаратное обеспечение распределения нагрузки или контроля доставки данных приложений. Обычно оно располагается перед входом на серверы вне зависимости от их типа. Это могут быть веб-серверы, серверы электронной почты, ip-телефония, CRM и прочие. Основная сложность кроется в обеспечении необходимой скорости работы и масштабировании сервиса. Решить эту задачу под силу такому аппаратному решению, как Radware AppDirector и AppXcel. Эти платформы используют высокоскоростные микросхемы и RISC-процессоры, чтобы на лету классифицировать трафик и обеспечить максимально быструю обработку запросов к критичным приложениям. Дополнительные программные модули позволяют расширить функциональность в соответствии с профилем заказчика. Семинарские занятия…В апреле компания Radware совместно с "Совтел" провела семинар для ИТ-специалистов, в котором приняли участие Александр Бертуцци, директор по маркетингу отделения компании в регионе EMEA, Рено Биду, старший разработчик систем безопасности отделения компании в регионе EMEA и Юлий Демурджян, глава представительства компании в России. В ходе мероприятия были презентованы продукты, входящие в семейство решений класса AFE: AppDirector и AppXcel, а также система предотвращения вторжений DefensePro IPS. AppDirector - это комплексное решение по оптимизации доступа к ресурсам предприятия, балансировке нагрузки и обеспечению отказоустойчивости системы. Устройство гарантирует доставку данных к критически важным бизнес-приложениям с высоким уровнем производительности даже в случае сбоев в системах связи, атак хакеров, отказов серверного оборудования. AppDirector обеспечивает полную коммутацию трафика на уровнях 4-7 модели OSI между приложениями и серверными группами, обеспечивая доступность, производительность и безопасность на скорости до 6 Гбит/сек, используя высокопроизводительную архитектуру ASIC-чипов и RISC-процессоров. Высокоскоростная классификация трафика позволяет управлять приложениями в соответствии с бизнес-процессами компании, используя параметры QoS, шейпинга и пр. С помощью встроенных фильтров, описывающих более 100 типичных бизнес-приложений, настройка параметров управления трафиком упрощена. После того, как трафик приложения классифицирован устройством, политики управления позволяют этот трафик надлежащим образом балансировать, перенаправлять, блокировать трафик нежелательных приложений или же давать им низкий приоритет в сети. Модуль IPS (система предотвращения вторжений) позволяет обнаруживать и предотвращать атаки на уязвимости в ОС, приложениях, а также атаки типа DoS/DDoS (Denial of Service), Трафик при установке AppDirector поддается абсолютному контролю. Его можно блокировать, устанавливать для него какие-либо параметры, оптимизируя таким образом работу ресурсов. В устройствах уже прописаны данные для более ста стандартных приложений, которые встречаются в современных сетях. Система управления устройством позволяет создавать дополнительные фильтры приложений, с использованием любых параметров любого уровня модели OSI. Устройство AppXcel используется для повышения производительности сервера за счет его освобождения от обработки задач, требующих высокой загрузки процессора, как например обработка и шифрование протокола SSL в сетевых транзакциях для защиты конфиденциальности информации. Серверы являются весьма неэффективными для обработки шифрованных транзакций, которые снижают их производительность на 40%. AppXcel ликвидирует такую загрузку, беря на себя все необходимое шифрование данных, расшифровку, подключения и задачи по управлению сертификатами. Вместе с возможностью сжатия файлов, оптимизацией протоколов ТСР, а также кэшированием информации, нагрузка на сервер может быть снижена наполовину, тем самым снижая операционные расходы и количество серверов, необходимых для поддержки бизнес-приложений. Дополнительные возможности устройства, анонсированные компанией в 2007 году – модули защиты приложений Web Application Firewall и Web Services Firewall. Web Application Firewall. AppXcel защищает ключевые приложения от атак SQL injection, cookie poisoning, parameter tampering, directory traversal и пр. Dynamic Profiling (Динамический Профайлинг) создает позитивную модель безопасности использования приложений и их структуры, включая параметры URL, http-методы, cookies, session ID и response codes. AppXcel WAF-модуль отслеживает интеракцию пользователей приложения и сравнивает результат с профилем, что позволяет динамично реагировать на злонамеренную активность и блокировать атаки. Web Services Firewall. AppXcel Web services Firewall защищает от атак, направленных на XML, SOAP и WSDL-приложения. Как и модуль WAF, Web services firewall использует технологию Dynamic Profiling для создания позитивной модели безопасности и поведения пользователей и приложений, используя информацию и атрибуты XML URL, SOAP-акции, XML-элементы. Любые попытки вторжений или изменения параметров этих атрибутов обнаруживаются и блокируются в режиме реального времени. 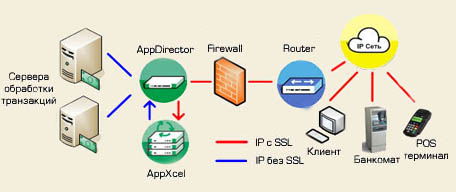 Схема работы AppXcel и AppDirector
Использование комбинации продуктов AppDirector и AppXcel позволяет масштабировать решение до уровня производительности, необходимого в крупных дата-центрах и ЦОД-ах. День открытых дверей не закончится никогдаРассмотрим, как решение Radware обеспечивает доступ к серверам в режиме 24/7. Допустим, на уровне дата-центра установлены кластеры серверов (это могут быть серверы ERP-систем, CRM, электронной почты, ip-телефонии, любые другие). AppDirector распределяет трафик, отслеживает состояние, загруженность серверов, а AppXcel осуществляет ускорение работы различных протоколов на этих кластерах. В случае с распределенными дата-центрами AppDirector-ы отслеживают состояние локальных ресурсов, а также обмениваются этой информацией друг с другом, чтобы предоставить клиенту наиболее оптимальный ресурс и быструю обработку транзакции. Основная идея в том, что выбор ближайшего дата-центра для обработки запроса клиента не всегда является оптимальным решением, ведь географически близкий ЦОД может быть слишком загружен, там могут отказать какие-то системы или каналы связи. Следовательно, необходима возможность переадресации трафика клиента на другой сервер, оптимальный именно на момент обработки транзакции. AppDirector не просто разбрасывает сессии на разные серверы, но и осуществляет контроль состояния и сервера, который предоставляет данные непосредственно пользователю, и той машины, которая обрабатывает транзакцию дата-центра. Чтобы оптимизировать работу этих приложений, разработана база данных, которая выдает прописанные параметры работы практически всего корпоративного ПО. В систему уже занесены параметры для проверки работоспособности различных приложений, например, Oracle,Также могут быть добавлены дополнительные критерии проверки. То же самое в случае использования ПО других производителей бизнес-приложений, таких как SAP, BEA, Microsoft, IBM и пр. Специалисты этих компаний тестировали оборудование Radware, оно профилировано под их решения. Отраслевая спецификаПотребность в продуктах, подобных AppDirector, возникла в разных сегментах ИТ-рынка. В банковской сфере в последнее время появилась необходимость защищать карточные транзакции. Этот рынок растет очень динамично, и в целях экономии транспортом для таких денежных переводов зачастую являются общие сети TCP/IP. В таком случае в магазине, когда клиент пользуется пластиковой карточкой, транзакция проходит через локальную сеть и отправляется в банк для обработки. Теоретически, эту информацию могут перехватить мошенники, поэтому важно обеспечить защиту транзакций. В последнее время крупные платежные системы, такие как MasterCard, Visa, и прочие, требуют от банков стандартного подхода к защите транзакций с использованием протокола шифрования SSL. Radware предлагает следующее решение. Допустим, есть банкомат или POS-терминал, подключенный к сети по IP протоколу. Подключение может осуществляться через GPRS, локальную сеть, Wi-Fi – как угодно. При этом весь трафик шифруется. В банковском центре находится AppXcel, который обрабатывает SSL-транзакции и уже в чистом виде посылает информацию на процессинговый хост. Сети операторов связи с точки зрения доставки приложений зачастую выглядят почти как корпоративные сети. Однако есть отдельные системы, которые необходимы для предоставления специфических сервисов операторов. Без их оптимальной и бесперебойной работы невозможно предоставлять услуги. AppXcel позволяет оптимизировать работу этих приложений. Кроме того, у операторов есть необходимость контролировать трафик во время перегрузки сети. Без приоритезации, без понимания, что проходит в тот или иной момент по каналам, обеспечить надлежащее качество сервиса невозможно. Нельзя забывать и об атаках. Они могут быть как внешними, так и внутренними, направляться на ресурсы самого оператора или на клиентов. При этом также возникают проблемы с перегрузкой каналов сети или сервисов, которые необходимо предупреждать. В настоящее время AppXcel и AppDirector активно используются в дата-центрах крупнейших российских банков, операторов связи и порталов, выполняя самые разные функции – от оптимизации работы бизнес-приложений, биллинговых решений, web-серверов до защиты трафика POS-терминальных транзакций. Фокус на защитеЕще одна интересная новинка Radware – система предотвращения вторжений (IPS DefensePro. Ключевые характеристики системы – высокоскоростная защита сетевых ресурсов от различных атак на скоростях до 6 Гбит/сек. В системе реализован концепт мульти-уровневой защиты, что позволяет отражать самые разные атаки – от вторжений, атак на уязвимости ПО и ОС до атак на отказ в обслуживании (DoS/DDoS). Уникальный модуль поведенческой защиты (Behavioral DOS Protection) позволяет системе пресекать неизвестные DDoS-атаки и атаки нулевого дня в автоматическом режиме, используя модуль искусственного интеллекта, без вмешательства администраторов. Система находится в постоянном процессе само-обучения и адаптации к меняющейся "картинке" поведения приложений и пользователей, и реагирует на любые проявления злонамеренной активности, блокируя атаки в режиме реального времени и позволяя бизнес-приложениям и легитимному трафику функционировать в бесперебойном режиме. Как и в других решениях Radware,система позволяет не только блокировать трафик, но и управлять им в соответствии с бизнес-процессами организации, например с помощью QoS-классификации. На семинаре прошла демонстрация того, как прописываются политики для различных сегментов сети, защищаемой данным устройством. Политики, как оказалось, можно определять по сегментам, по физическим портам или же прописывать их, ориентируясь на конкретные параметры VLAN или IP-сегментов. В системе есть уже готовые профили, которые легко включить и сразу использовать для защиты. Конечно, можно создать и свой профиль. Профиль в данном случае – группа атак, от которых необходимо защититься. 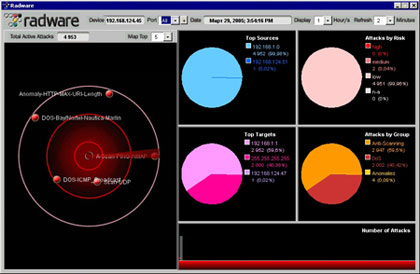 DefensePro позволяет оперативно менять политики безопасности
Система отчетности предоставляет полную информацию по атаке: когда она произошла, ее тип, характеристики и пр. На экран выводится информация о том, что происходило с системой в определенный период времени: какие атаки были обнаружены, когда это произошло, в каких сегментах. В ходе семинара была смоделирована ситуация атаки на систему. Можно было увидеть своими глазами, как DefensePro динамично создает фильтры, сама себя корректирует для того, чтобы не блокировать объективный трафик, как идет постоянный процесс самообучения и самоадаптации. С помощью такой технологии можно надежно защищать сетевую инфраструктуру от атак, которые не описаны с помощью сигнатур и фильтров. Для системы, в отличие от многих подобных решений, характерна высокая пропускная способность от 100 Мбит/с до 6 Гбит/с. DefensePro позволяет защищать до 9 сетевых сегментов (18 портов Gigabit Ethernet) в одном устройстве, с применением разных профилей в каждом сегменте. Семинар показал, что решения Radware успешно справляются с проблемами, которые сейчас так актуальны, а порой и критичны для ИТ-рынка. Источник: CNews
|

|