 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
"Мобильные" утечки: легкомыслие юзеров стоит миллиарды
Бурное развитие мобильных технологий обостряет проблему утери конфиденциальных данных. Исследования аналитиков ИБ говорят о высоком уровне безалаберности людей при защите своих мобильных устройств. Именно этот тип утечек приводит к серьезным убыткам как пользователей гаджетов, так и работодателей. Благодаря высоким коммуникационным возможностям современные мобильные устройства получают все большее распространение. Функции почты, управление контактами, интернет, создание документации делает современные портативные устройства незаменимыми помощниками, наличие bluetooth, IrDA, Wi-Fi - все это идеально подходит для персонального использования. Воистину, наступает эпоха "повышенной мобильности" общества. При этом к корпоративной сети компаний подключается множество мобильной техники. Вследствие резкого роста "мобильного потенциала" общества существенно повышается риск утечки информации. Подавляющее большинство (более 70%) пользователей хранят на мобильном устройстве конфиденциальные данные, причем как свои, так и своего работодателя. И при этом 17% пользователей хотя бы раз теряли мобильный телефон, КПК, смартфон, а то и ноутбук. Организации, служащие которых применяют мобильные устройства, входят в группу повышенного риска. Масштаб проблемыОколо 90% компаний сегодня не в состоянии предотвратить неавторизованное подключение мобильных накопителей к корпоративной сети, при этом только половина компаний осознает существующий риск утечек. Инциденты по утечке корпоративной информации случаются все чаще и чаще, носят глобальный характер. От потери данных страдают банки, сотовые операторы, хостинг-провайдеры, малый бизнес и большие корпорации, коммерческие фирмы и государственные учреждения - все эти организации зафиксировали массу утечек в 2006 году. Многие из этих компаний теперь могут стать жертвой мошенников, лишиться всех сбережений и навсегда испортить кредитную историю. Из года в год убытки от утечек конфиденциальной информации растут на 20-25%, по оценкам специалистов по ИБ в 2006 году только США потеряли более 60-65 млрд. долларов вследствие утечек приватных сведений. По прогнозам, совокупные потери мировой экономики из-за кражи коммерческих секретов достигнут в 2008 году 1 трлн. долларов. 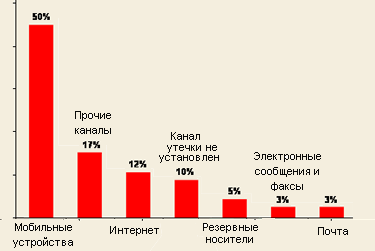 Каналы утечек конфиденциальных данных, 2007
По данным экспертов по информационной безопасности, наибольшее количество утечек конфиденциальной информации (50%) происходит благодаря мобильным устройствам (ноутбуки, КПК, USB-флэши, CD и DVD-диски и др.). Из-за компактности мобильные устройства очень легко потерять или спрятать, вследствие чего данные попадают к посторонним лицам. Второй по распространенности канал утечек, интернет (12%), в несколько раз менее популярен, поскольку не позволяет быстро передавать объемы данных, доступные мобильным носителям. Кроме того, при использовании сетевой фильтрации достаточно легко поймать инсайдера и доказать его вину. Аналитики компании Gartner сообщают, что более 600 тыс ноутбуков уже были украдены у их владельцев. Gartner подсчитала, что шансы кражи мобильного компьютера составляют 10%. А вероятность того, что пользователь сам забудет ноутбук где-нибудь, - 20%. "Технология" "мобильных" утечекБольшая часть (около 80%) пользователей записывают на портативные устройства, в адресную книгу и в контакты свои собственные персональные данные или приватную информацию своих друзей и коллег. Еще примерно столько же граждан хранят на мобильных устройствах личную и деловую переписку, а также реквизиты для доступа к почтовым ящикам. Если пользователь совершает в интернете покупки, то утечка может привести к прямым финансовым потерям, поскольку браузер мог сохранить номер кредитной карты, имя и пароль пользователя в электронном магазине, или еще какие-нибудь реквизиты. Информация из ежедневника также является конфиденциальной, ее кража или потеря может нанести ущерб не только самому пользователю, но и его работодателю. В конечном счете, утечки могут привести не только к разглашению сугубо приватных сведений, но и к шантажу, краже личности, промышленному шпионажу и т.д. Мобильные устройства представляют серьезную угрозу для коммерческих секретов любой компании. Служащие постоянно теряют своих мобильных помощников, подставляя работодателя по удар. Наибольшую опасность для бизнеса представляют именно безалаберные сотрудники. По причине халатности в 2006 году произошло подавляющее большинство (около 80%) всех утечек коммерческой информации. Главная причина этих инцидентов – невыполнение должностных инструкций либо пренебрежение элементарными средствами защиты информации. Например, часто происходят потери ноутбуков с незашифрованными данными, хотя по правилам компании незащищенных мобильных компьютеров быть не должно. Есть информация, что в 90 % случаев продаж уже использовавшихся мобильных устройств последние содержат приватные данные бывшего владельца или его работодателя, причем незашифрованные. В США в мае 2006 г. из дома сотрудника Министерства по делам ветеранов преступники похитили жесткий диск с персональными данными 28,7 млн военнослужащих, хотя сотрудник не должен был хранить украденной секретной информации дома. В Великобритании в августе прошллого года неизвестные проникли в дом одного сотрудника компании Nationwide Building Society и украли ноутбук с незашифрованной информацией о 11 млн клиентах. Знаменательно, что в большинстве самых крупных инцидентов информация пропала с мобильных компьютеров, то есть причиной утечки является небрежное отношение работников к закрытым данным. Еще более грубым нарушением норм ИБ является то, что всякий раз файлы на мобильных носителях были незашифрованными. Между тем, число случаев потери или кражи мобильных устройств заметно растет из года в год. Например, в прошлом году лишь 16% пользователей утратили свой карманный компьютер или смартфон, а в этом году уже 22%. При этом в 81% случаев кражи портативного устройства последнее не было защищено шифрованием. Что делатьКомпании, разрабатывающие технологии в области информационной безопасности, начинают обращать усиленное внимание на изучение особенностей использования мобильных устройств, хранения конфиденциальных данных на них и утечке этой информации вследствие кражи или потери портативной техники. Первые результаты изучения проблемы показывают, что практически каждый пользователь (около 80%), который уже хоть раз терял свою портативную технику с конфиденциальной информацией, все равно не использует шифрование для защиты данных. 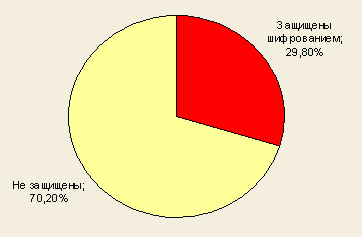 Процентное соотношение пользователей, чьи данные защищены и не защищены
По мнению экспертов, пользователям следует использовать шифрование для повседневной защиты персональной информации на мобильных носителях. А что касается продажи ненужных устройств, то, конечно, необходимо очищать их перед продажей. Иначе, как показывают исследования, во flash-памяти смартфонов и КПК, купленных через eBay, можно найти и закрытые банковские сведения, информацию о налогах и корпоративных продажах, личные данные клиентов, планы развития продуктов, адресные книги, журналы телефонных переговоров и веб-доступа, корпоративные почтовые сообщения, компьютерные пароли, медицинскую информацию. Во многих случаях удается легко идентифицировать бывшего владельца устройства и его работодателя. Аналитики считают, что одной из существенных проблем на пути внедрения средств шифрования является техническая неграмотность персонала. Данная проблема должна решаться сверху - именно руководство должно адекватно оценивать риски утечки конфиденциальной информации и выделять бюджеты на защиту таких данных. Весьма действенный способ борьбы с "мобильной опасностью" показала небольшая страховая фирма Seitlin в США. Руководство закупило коммуникаторы для части своих служащих и указало, какие данные можно хранить на этих коммуникаторах, а какие нет. Если сотруднику требуется доступ к конфиденциальным записям клиента, то он заходит на сайт в интернете, проходит процедуру аутентификации и получает необходимые сведения, а компания обеспечивает постоянную связь портативного компьютера с офисом. Поэтому, если устройство будет утеряно или похищено, его можно легко заблокировать из конторы. Правда, и в этом случае у злоумышленников остаются шансы получить коммерческие секреты другой фирмы, если сразу после кражи отключить коммуникатор. Сигнал о блокировке до устройства просто не дойдет. Поэтому следует обеспечить хранение всех данных на несъемных модулях памяти и шифровать всю информацию. У данного решения проблемы обеспечена синхронизация всех коммуникаторов с единым сервером в офисе компании. Если служащий потереят свое устройство, фирма сможет быстро предоставить замену с точно такой же "начинкой", одновременно можно осуществлять мониторинг движения данных от сайта и сервера компании к коммуникаторам и обратно, что тоже важно. Как отмечают эксперты компании Aladdin, кража мобильных устройств с конфиденциальной информацией – это проблема не только западных стран. В России такие инциденты происходят не реже, чем за рубежом. Просто они не предаются огласке. Также специалисты подчеркивают, что поскольку современный смартфон гораздо ближе к компьютеру, чем к телефону – пользователям, нужно иметь в виду целый ряд актуальных на сегодняшний день угроз: утечку приватных данных, вредоносное ПО, спам, фишинг и т.д. Андрей Никишин, директор направления аутсорсинга ИТ-безопасности "Лаборатории Касперского", считает, что безопасность мобильных устройств напрямую связана с защитой от вредоносных кодов. Широкое распространение смартфонов и КПК должно заставить пользователей задуматься об антивирусной защите своих мобильных помощников, так как стандартные средства здесь не подходят. Однако многие компании игнорируют эту проблему, что рано или поздно окончится трагедией. Денис Зенкин, директор по маркетингу компании InfoWatch, полагает, что самый эффективный способ обезопасить свои приватные сведения и данные предприятия от несанкционированного доступа – это использование шифрования. Наилучший способ защиты информации на мобильном устройстве - это криптография. Существует множество программ, которые без существенного снижения производительности позволяют "на лету" шифровать информацию и записывать уже защищенные данные. Также необходимо повышать интеллектуальный уровень корпоративной системы безопасности для блокирования записи классифицированных сведений на мобильные устройства, кроме того, необходим мониторинг коммуникационных портов рабочей станции. Одновременно, в рамках политики внутренней ИТ-безопасности, следует создать правила пользования мобильными устройствами в корпоративной среде, донести их до сотрудников и закрепить их выполнение на уровне рабочих станций. Что нужно делать, если украден ноутбук? Прежде всего, при исчезновении ноутбука, следует обратиться в органы правопорядка, а также известить своего интернет-провайдера. Есть вероятность, что компьютер заметят, если он снова окажется в сети организации. Если на ПК было установлено какое-то специфическое программное обеспечение, можно написать письмо разработчикам. Известны случаи, когда воров и ноутбуки находили именно при обращении программы за обновлениями к серверу разработчиков. Имеются и более совершенные способы, например, биометрическая защита. К сожалению, подобные методы пока слишком дороги и недоступны большинству пользователей. Но не стоит пренебрегать и простейшими средствами. Как минимум, необходим пароль на вход в систему. И этот пароль должен быть достаточно сложным. Еще одну опасность для сохранности данных на ноутбуках представляют беспроводные сети. Необходимо пользоваться только известными и знакомыми сетями, с осторожностью передавая данные через неизвестную сеть. Кроме всего прочего, никто еще не отменял и физической защиты устройств. Нельзя оставлять компьютеры без присмотра, переносить лучше в обычных, не бросающихся в глаза сумках. И, пожалуй, самое главное, - необходимо регулярно делать резервные копии важных данных на болванки либо внешние носители. Приятно отметить, что и в России, наконец, приняли федеральный закон "О персональных данных". Этот закон поможет бороться с утечками приватной информации на правовом уровне, а также станет ориентиром настройки систем ИБ для предприятий, работающих с персональными данными. Есть все основания полагать, что проникновение систем защиты от утечек на российский рынок продолжится и дальше, причем затронет абсолютно все отрасли экономики. Мы находимся на пороге экспоненциального роста данного сегмента. В то же самое время говорить о массовом внедрении эффективных решений на основе ИТ не приходится. Пока лишь каждый десятый пользуется такими методами защиты, однако девять из десяти предприятий планируют это сделать в ближайшие 2-3 года. Источник: CNews
|

|