 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Российский рынок ИБ жаждет внимания государства
Рынок информационной безопасности в России продолжает бурный рост. Все новые компании включаются в борьбу за клиента в сегменте ИБ. Круглый стол, проведенный CNews Analytics и CNews Conferences, показал, что наибольшее внимание экспертов привлекают вопросы стандартизации и участия государства в дальнейшем развитии отрасли. 27 июня 2007 года CNews Analytics и CNews Conferences при поддержке "Такском" и Radware провели круглый стол "Обеспечение информационной безопасности бизнеса и государственных структур". В ходе мероприятия были затронуты самые наболевшие и острые вопросы, актуальные сегодня для всех: и для представителей госструктур, и для бизнесменов. По данным рейтинга CNews Security 2006, общий рост выручки первой российской тридцатки в области ИБ составил 64,3% по сравнению с 2005 годом. В денежном выражении компании преодолели планку в 9,5 млрд рублей. Впервые за всю историю этого рейтинга его возглавила "Лаборатория Касперского" (включая дочернее общество InfoWatch) – 1,1 млрд рублей. На втором месте "Информзащита" - 1 млрд рублей. Что касается рейтинга иностранных компаний, работающих на этом рынке в России, то лидерство удержала компания Cisco с выручкой почти в 1,5 млрд рублей. А чемпионом по темпам роста в нём стала американская Eset – 331% в год. Ведущий круглого стола, аналитик агентства CNews Analytics Вадим Ференец отметил, что суммарные цифровые показатели могли бы быть и выше. Однако по ряду причин, связанных с сохранением государственной тайны или коммерческой конфиденциальной информации, несколько компаний, которые в прошлом году входили в 10-ку крупнейших в российском рейтинге, не смогли предоставить данные. Тем не менее, по нашим оценкам, часть из них преодолела 100%-й рубеж годового роста, а кое-кто и 372%. Таким образом, российский рынок ИБ продолжает оставаться одним из самых привлекательных в мире. Однако существует и масса проблем. Это сложности с терминологией, как переводной, так и отечественной. Участники круглого стола также сошлись во мнении, что ощущается недостаток государственного внимания к вопросу – отсутствие или упущения в некоторых стандартах и законах, недостаточная пропаганда и методическая поддержка ряда из них, например, стандарта Банка России по ИТ–безопасности (СТО БР ИББС-1.0-2006). Ощущается и нехватка качественных и полнофункциональных продуктов – как программных, так и аппаратных. Ну а самый больной вопрос – кадры. Какой быть системе управления безопасностью?По мнению Андрея Рогожина, руководителя по развитию направления ИБ "АМТ-Груп", любая современная система должна строиться на базе соответствующих стандартов. Понимание аудиторией их целей – ключ к эффективному использованию на практике. Стандартизация – это младшая сестра глобализации. Поэтому для успешного международного сотрудничества России необходима гармонизация стандартов – приведение их в соответствие с другими стандартами и нормативными документами. Кроме того, обязательна адаптация требований к различным секторам экономики. Так, например, для финансового сектора хорошо локализованы уже упоминавшийся стандарт СТО БР ИББС-1.0-2006, а также PCI DSS. Для телекоммуникаций разрабатываются eTOM и концепция ИБ ССОП ВСС. Количество атак на компании продолжает расти. Растет вместе с ними и их качество. Киберкриминал консолидируется и оттачивает мастерство. Как же построить систему и противостоять утечкам? Андрей Степаненко, директор по маркетингу компании "Информзащита", подчеркнул, что организации, внедряющие процессы предотвращения нападений как извне, так и изнутри компании, снижают в среднем количество успешных атак на 80%. При этом необходимо обратить особое внимание на то, что не следует ограничиваться сканированием только сетевой инфраструктуры – серверов и рабочих станций – фокус атак сместился на приложения и базы данных. А при появлении критических уязвимостей нужно защищать инфраструктуру, а не ждать выпуска патча производителем. При этом во главу угла необходимо поставить требования политики безопасности компании. По наблюдениям "Информзащиты", только за счет использования 20% необходимых организационных мероприятий можно получить до 80% положительных результатов в обеспечении ИБ как в коммерческой компании, так и в государственной организации. Борис Скородумов, исполнительный директор института банковского дела АРБ, отметил, что "в Европе давно перешли от качественной оценки угроз информационной безопасности к определению количественных величин информационных рисков, которые входят в состав операционных рисков и актуализируются с дальнейшим развитием ИТ". При этом, по крайне мере для финансовых организаций, главной угрозой информационной безопасности стал человеческий фактор. Поэтому для банков очень важны системы управления ИБ, способные адекватно реагировать на действия инсайдеров. На это направлены и соглашение Basel II, и отечественный стандарт Банка России по ИТ–безопасности. Что касается новых типов угроз для кредитно-финансовых организаций, то ими стали фишинг (вид онлайнового мошенничества, направленный на получение идентификационных данных пользователя), spyware (хищение данных о пользователях при помощи шпионского ПО) и фарминг (автоматическое перенаправление на фальшивые сайты). Господин Скородумов обратил внимание коллег на умалчивание российскими банками всей серьезности этой проблемы. Так, по его данным, только за неделю с 11-го по 19-ое июня 2007 года появилось около 114 тыс новых фишинговых сайтов. Не менее остра проблема защиты государственных организаций. Так, например, в результате кибератаки на Пентагон 20 июня 2007 года около 1500 компьютеров были отключены от сети. Примечательны атаки на эстонские правительственные сайты в этом году. Участники дискуссии признали, что отсутствие в России полноценных киберучений, наподобие прошлогодней акции Cyber Storm, является признаком отставания от мировых трендов. Напомним, что Департамент внутренней безопасности США в 2006 году провел в интернете крупнейшие виртуальные учения под названием Cyber Storm. Специалистам ИБ пришлось отражать смоделированные сетевые атаки на стратегические объекты США со стороны хакеров всего мира. В киберучениях принимали участие 115 правительственных агентств, компаний и организаций, в том числе Совет по национальной безопасности, Департамент юстиции, Пентагон, Госдепартамент, Агентство национальной безопасности, ЦРУ и американский Красный Крест. Системы ИБ на службе бизнесаКак известно, наши производители продуктов ИБ несколько отстают от своих западных коллег. Однако участники дискуссии во второй части круглого стола поделились своими достижениями в ряде сегментов, где россияне демонстрируют достойный уровень. Артем Меликджанян, коммерческий директор компании "Такском", привел факты повышенного интереса к системам электронного документооборота с использованием средств криптографической защиты информации для взаимодействия между организациями и государственными органами, например, для сдачи отчетности банками в налоговые органы с использованием ЭЦП. Функциональность подобных решений должна включать как минимум возможность идентификации отправителя (автора), защиту от несанкционированного просмотра и искажения документа, а также обеспечить корректный разбор возможных конфликтных ситуаций. 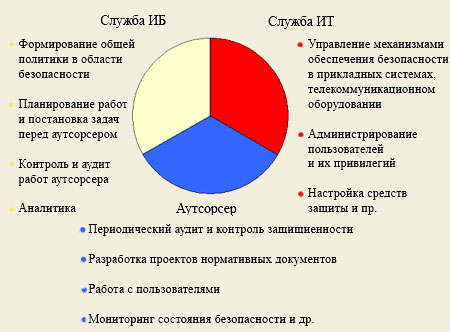 Разделение сфер ответственности при аутсорсинге ИБ, 2007
Г-н Меликджанян также предложил к обсуждению тему создания и разработки принципов функционирования независимой для участников документооборота третьей доверенной стороны (спецоператора). Это делает возможным корректное разрешение конфликтов между налогоплательщиками и налоговыми органами. Основными функциями такого спецоператора должны стать: организация электронного документооборота по каналам связи, мониторинг выполнения регламента и выдача соответствующих подтверждающих документов, поддержка работы средств криптографической защиты в системе (распределение ключевой информации, настройка средств абонентов и пр.), организация обновления у налогоплательщиков актуального формата файлов отчетности, а также техническая и консультационная поддержка пользователей. Игорь Ляпунов, директор департамента систем безопасности ISG, обратил внимание коллег на тенденцию передачи непрофильных функций и бизнес-процессов, обеспечивающих функционирование любой крупной компании, во внешние сервисные компании (аутсорсинг), обладающие необходимыми ресурсами и технологиями для достижения максимальной эффективности. При этом для достижения поставленных целей он предлагает в обязательном порядке использование Соглашения об уровне сервиса (SLA). Как разделить при этом сферы ответственности, продемонстрировано на рисунке ниже. Системы управления ИБ становятся все сложнее и сложнее. Для их администрирования требуются специализированные продукты, поддерживающие централизованное управление с единой консоли. О развитии технологии Managed VPN рассказали Артем Кириллов, начальник отдела безопасности ИС, и Леонид Дмитришен, менеджер по работе с ключевыми клиентами компании Step Logic. Данная технология позволяет снизить издержки заказчика на фактическое подключение к каналам связи. Местный провайдер доступа в интернет выполняет функцию транспорта, в то время как централизованное управление и мониторинг остаются функцией основного оператора связи. Развитие Managed VPN – это следствие роста регионального присутствия российских компаний, интеграции IP сервисов, а также желания передать часть непрофильных бизнес-процессов на аутсорсинг. Олег Бакшинский, генеральный директор Head Technology, в представленном на круглом столе докладе, предложил внедрение многоуровневых систем защиты, основанных на использовании превентивной и реактивной составляющей. Связано это с тем, что скорость распространения новых типов вредоносных программ становится быстрее реакции антивирусных и антиспамовых вендоров. Подводя итоги, можно констатировать всплеск интереса к рынку информационной безопасности. Он привлекает внимание и вендоров, и аудиторов, и государственных структур, и, естественно, бизнеса и частных пользователей. Этот интерес вызван повышенной чувствительностью всех сторон к вопросам борьбы с утечками информации, обеспечения соответствия нормативным актам и повышения своей конкурентоспособности на мировом рынке. Источник: CNews
|

|