 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Как справиться с "безопасным" спамом?
По данным специалистов, компании несут убытки благодаря даже обычному "безвредному" спаму. Если учесть, что часто к подобным письмам "прилагается" вирус, а некоторые сотрудники до сих пор сначала открывают присланный файл, а потом уже разбираются, откуда он взялся, налицо серьезная проблема и большие допрасходы. Что же делать, чтобы этого избежать? Электронная почта – повседневная реальность для любого предприятия. И именно она – одно из самых уязвимых мест в политике безопасности компании. Невозможно убедить каждого пользователя, что не нужно открывать письма спамеров, нельзя запускать программы, присланные из неизвестных источников, не говоря уж о невозможности отследить передачу инсайдерской информации обычными средствами. Но даже если абсолютно все сотрудники обладают высокой компьютерной грамотностью, это не является гарантией того, что компания в полной информационной безопасности. По данным компании IronPort, "за последние 13 месяцев около 60 млн человек столкнулись с потерей личных данных, при этом работа над устранением причин и последствий инцидентов обошлась в 20 млрд долл. Около 60% корпоративных данных хранятся на незащищенных компьютерах, причем клиенты 48% компаний могут и не узнать, что их персональная информация подвергается риску". Количество угроз безопасности растет, они становятся все более сложными и изощренными. СпамДаже обычный спам обладает огромным вредоносным потенциалом. Если говорить о потерях рабочего времени, то, согласно отчету IronPort, в среднем человек тратит на обработку и удаление спама от пяти до пятнадцати минут в день. По расчетам компании "Энвижн Груп", успешно внедряющей системы по защите электронной почты на российском рынке, если на предприятии работает около 1000 человек и зарплата каждого сотрудника около 1000 долларов, то убытки, связанные с потерей рабочего времени сотрудников на удаление спама за год, составят 360 тыс. долларов. Стоит отметить, что покупка даже сложного, комплексного программно-аппаратного решения, например, производства компании IronPort, будет стоить на порядок дешевле (с годовой лицензией на тысячу человек), не говоря уже о более простых и, соответственно, более дешевых программных решениях. 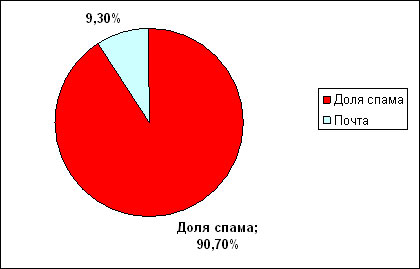 Доля спама в почтовом трафике, март 2008
Но, к сожалению, временными потерями ущерб не ограничивается. Посредством спама злоумышленники передают ссылки на вредоносные сайты. Сотрудник заходит на зараженный сайт, и его компьютер становится частью зомби-сети, начиная в свою очередь рассылать спам. По данным компании IronPort, только за прошлый год объем такого рода нежелательных сообщений вырос на 253%. Обычный спам тоже не собирается сдавать свои позиции, ежегодно его вал увеличивается на 100%. Сейчас на каждого жителя планеты приходится порядка двадцати нежелательных сообщений ежедневно. В прошедшем году, по данным "Лаборатории Касперского", доля спама в почтовом трафике составила 79, 2%. ВирусыЕсли спам условно можно считать относительно безобидным в плане угрозы безопасности компании, то вирусы и другой вредоносный код, пересылаемый через электронную почту, составляют большую проблему. По данным "Лаборатории Касперского", в 2008 году нас ждет "десятикратный рост численности новых вредоносных программ", а, учитывая то, что прошедший 2007 год по тем же данным получил статус "самого вирусного за всю историю", грамотные комплексные средства защиты электронной почты становятся еще более актуальными для компаний, которым есть что терять. Спам и вирусы – наиболее яркие примеры угроз безопасности, но в последние годы они все реже встречаются в чистом виде. Как правило, угрозы выступают в различных сочетаниях, а противостоять комбинированным атакам традиционные средства могут далеко не всегда. Зачастую настоящей целью хакеров становится конфиденциальная информация, которая передается по электронной почте, либо хранится на серверах. РешенияБорьбу с нелегитимным трафиком можно вести несколькими способами: установить систему фильтрации прямо на сервер или использовать программно-аппаратный комплекс по защите от спама. 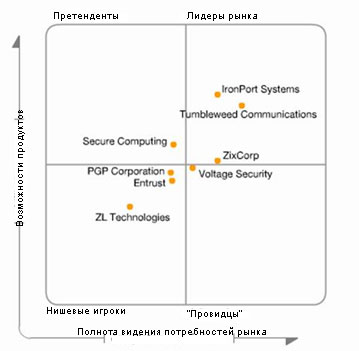 Фильтрация электронной почты. "Магический квадрат" Gartner
Количество систем фильтрации довольно велико и диапазон их широк. Это и Trend Micro Spam Prevention Solution, McAfee SpamKiller, Symantec, eSafe, Voltage SecureMail, PGP Enterprise 8.0, Dr. Web Mail Gateway, SpamAssassin и другие решения. Приобретение программно-аппаратного комплекса выглядит более предпочтительным, поскольку облегчает процесс установки и настройки. Здесь, по мнению кампании Gartner, лидерами является IronPort – дочерняя компания Cisco, достаточно известны решения Barracuda Spam Firewall и другие. Цели и задачиКомплексная система защиты электронной почты должна осуществлять не только антивирусную и антиспам фильтрацию по заранее заданным критериям. Важными для современной системы защиты являются возможности анализа содержимого электронной почты, передаваемой по протоколу SMTP. Также система должна правильно интерпретировать результаты анализа и реагировать на не удовлетворяющие заданным критериям сообщения. Современная система должна собирать статистику работы. Рассмотрим работу аппаратно-программного комплекса на примере решения дочерней компании Cisco – Iron Port. 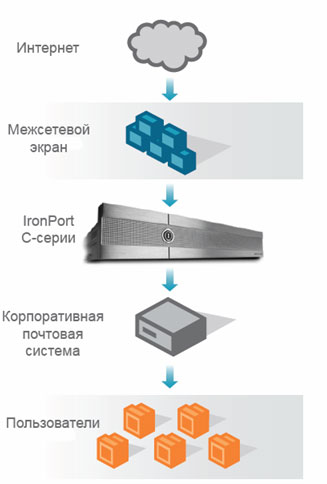 Схема работы программно-аппаратного комплекса защиты электронной почты
Устройство имеет собственную закрытую операционную систему AsynсOS и сочетает в себе специализированный MTA (Mail Transfer Agent), превентивную и реактивную защиту, а также контроль почтовой системы. AsyncOS оптимизирована для обработки сообщений, поэтому имеет более высокую производительность, чем традиционные Unix-системы. При работе в AsyncOS почтовый агент способен обрабатывать одновременно до 10 тыс. соединений, что в 100 раз больше, чем у традиционных MTA. На базе AsyncOS был разработан MTA, поддерживающий отдельную очередь для каждого домена. Система независимых очередей хранит все сообщения для недоступного домена, выполняя один глобальный повтор доставки для этого домена, когда он становится доступным. Это позволяет решить проблему повторов доставки, которые замедляют очередь. Еще одна интересная технология, реализованная в решении Iron Port – Sender Base, представляет собой сеть мониторинга почтового и веб-трафика. В данный момент она является самой большой мониторинговой сетью и собирает данные из почти 100 тыс. сетей по всему миру, отслеживая порядка 120 различных параметров по каждому отправителю. Путем анализа Sender Base формирует рейтинг (репутацию) отправителя, на котором базируется доступность его отправлений для почтового сервера. При помощи репутационной фильтрации к клиенту применяются ограничения по доставке сообщений. Так, количество сообщений от подозрительного источника может быть существенно ограничено, ему можно запретить пересылку исполняемых файлов или настроить фильтры для полной антивирусной проверки писем от этого адресата. Такой подход дает возможность быстро и качественно блокировать спам, позволяя письмам от проверенных отправителей беспрепятственно поступать на сервер. По данным IronPort, благодаря репутационной проверке система блокирует порядка 80% входящих сообщении уже на этапе подключения. Помимо репутационной фильтрации решение имеет систему внутренних реактивных фильтров, где все сомнительные письма из "серой зоны" (примерно 20% почтового трафика) подвергаются дополнительному сканированию. Система анализирует содержание, логическую структуру письма и репутацию ссылок в письме. В IronPort реализованы алгоритмы, которые позволяют обнаружить различные аномалии в почтовом трафике и автоматически создавать правила, помещающие такие письма в карантин. Система Virus Outbreak Filters постоянно сканирует его, определяя на основании последних данных, какие сообщения являются паразитными, а какие можно пропустить. Динамический карантин позволяет отделять сообщения, зараженные неизвестными вирусами, уже на первом этапе их появления, когда сигнатуры еще не определены и не занесены в антивирусные базы. По данным IronPort, эта технология "защищает в среднем за 16 часов до появления сигнатур". ЭффективностьШлюзовые решения по фильтрации нежелательной корреспонденции позволяют эффективно уменьшить объем паразитного внутрикорпоративного почтового трафика (эффективность порядка 98%), снизить издержки, связанные с использованием сотрудниками рабочего времени на удаление спама, и существенно сократить вероятность вирусного заражения. Еще совсем недавно снижение издержек, связанных с разбором спама сотрудниками, не было приоритетной задачей. Но на сегодняшний день объем нежелательной почты вырос на несколько порядков, став существенной проблемой для любого предприятия. Эффективный спам фильтр – это, в первую очередь, механизм для экономии средств компании. Не стоит также забывать, что современные продукты для фильтрации спама не только хорошо выполняют свои прямые обязанности, но и являются высокоэффективными шлюзовыми решениями по антивирусной защите. Кроме того, настроение работника, вынужденного удалять спам, как правило, ниже, что напрямую влияет на его эффективность при выполнении своих функциональных обязанностей. Как правило, человеческий ресурс – это самый ценный ресурс в любой компании. По опыту компании "Энвижн Груп", которая проводит внедрение решений Iron Port, средства заказчика, вложенные в систему защиты электронной почты, окупились уже за первый месяц работы. Одним из заказчиков инсталляции системы Iron Port выступила одна из крупнейших отечественных телекоммуникационных компаний. По словам ее представителя, сейчас к системе подлючено более десяти тысяч сотрудников. Проект, реализованный в сжатые сроки (один месяц), работает уже более года, за все время интенсивной эксплуатации не было зарегистрировано ни одной серьезной технической проблемы, послужившей причиной некорректной работы или остановки системы. Источник: CNews
|

|