 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Эффективность ИБ: смогут ли бизнес и власть договориться?
Одновременно с ростом рынка информационной безопасности увеличиваются затраты компаний на ИБ. В этой связи обозначилась тенденция соединения усилий государства и бизнеса в вопросе эффективного и экономичного управления ИБ. Именно в этом эксперты видят резервы успешного противостояния киберкриминалу, особенно тогда, когда ИБ встроена в систему комплексной безопасности инфраструктурных отраслей экономики. Данная проблема обсуждалась на круглом столе "ИБ на страже бизнеса и госструктур", организованном CNews Analytics и CNews Conferences. Информация стала товаром на рынке. Мало того, во многих отраслях экономики и государственного управления развернулась конкурентная борьба за владение ею. В этой связи во всем мире обеспечение информационной безопасности перестало быть уделом, например, только бизнеса или только государства. Все чаще и чаще в этом контексте между словами "бизнес" и "государство" ставится полноценное "И", а не запятая. Как могут взаимодействовать бизнес и государство в вопросах ИБ? Именно на этом тезисе акцентировал внимание Виктор Минин, советник председателя Ассоциации защиты информации (АЗИ). По его словам, "только при развитии контактов между коммерческими компаниями с одной стороны, и всеми ветвями государственной власти с другой стороны, возможно полноценное противостояние уже давно организованной киберпреступности". Как свежий пример успеха такого взаимодействия можно назвать принятие ФЗ РФ "О транспортной безопасности". Также идет активное обсуждение вопросов, связанных со служебной тайной. "О взаимосвязи бизнеса и государства можно судить также и по косвенным данным исследований движущих сил рынка ИБ", говорит Статьев Вячеслав, директор по технологиям и решениям компании РНТ. Достаточно посмотреть на два главных драйвера информационной безопасности. 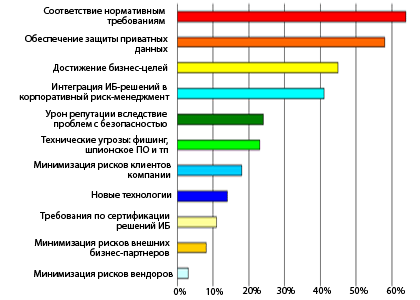 Драйверы рынка информационной безопасности.
Видно, что наибольшее беспокойство у респондентов вызывают проблемы соответствия нормативным актам и обеспечения защиты приватной информации. А, как известно, это как раз те сферы, где между компаниями и регулирующими органами должно быть налажено самое тесное взаимодействие. Как управлять безопасностью в процессе укрупнения?Современный этап развития российского бизнеса характеризуется укрупнением предприятий. Кроме того, постоянно изменяется количество и качество информационных каналов взаимодействия как между бизнес–участниками, так и с контролирующими, регулирующими, фискальными и другими органами. "В этих условиях структуризация процессов и упорядочение того, что уже существует для управления процессом обеспечения информационной безопасности в больших компаниях, выходит на первый план", говорит Евгений Дружинин, ведущий системный инженер компании "Крок". Практический опыт этого крупнейшего отечественного интегратора говорит о том, что сейчас наиболее распространены два сценария развития событий – эволюционное развитие ИБ (в случае органического роста бизнеса) и интеграция компаний с разным уровнем зрелости в плане обеспечения ИБ (в случае строительства холдингов и сделок по слиянию-поглощению). Первый вариант отличается необходимостью формализации и улучшения процессов обеспечения и управления ИБ. Во втором случае стоят другие задачи – формирование единого управляющего каркаса (поскольку в каждой компании могут существовать свои собственные схемы управления и несения ответственности за ИБ), а также упорядочение и выравнивание нормативно-технической документации в этой области. Но общим для обоих вариантов, по мнению экспертов "Крок", является то, что необходима структуризация процессов ИБ. Что это дает? Во-первых, устраняются противоречия в управленческих и организационных составляющих процессов обеспечения ИБ. Во-вторых, достигается полнота в нормативно-методических документах (НМД). В-третьих, улучшаются механизмы обеспечения ИБ в свете постоянного появления новых угроз. И, наконец, создаются все условия для достижения главной цели – создания и совершенствования единой системы управления информационной безопасностью (СУИБ). Решая данные вопросы и достигая поставленные цели, важно сразу понять, какие задачи будут стоять, чтобы структурно подойти к построению СУИБ. Можно выделить три основные такие задачи: что взять в качестве основных ориентиров, как правильно выбрать метод эффективного достижения поставленных ориентиров и нужен ли выход на сертификацию/пересертификацию на соответствие стандартам ИБ. Основной ориентир, рекомендуемый компанией "Крок", - это требования законодательства, отраслевые нормативные акты и общие стандарты, например, ISO 27001. Он представляет собой каркас требований к СУИБ. В качестве конкретных методик для реализации положений ISO 27001 могут быть использованы иные стандарты ISO, NIST, BSI и т.д., которые привносят в практику компаний элементы риск-менеджмента, оценки эффективности, а также непрерывности бизнеса. После того, как выбор сделан и понятно к чему стремиться, важно понять, каким образом эти цели можно эффективно достичь. Встает и вопрос: где черпать информацию и к кому обратиться за помощью и консультациями. Можно ориентироваться на те рекомендации, которые выдаются сертифицирующими организациями и разработчиками стандартов. Хотя эти документы отличаются своей академичностью и теоретическим характером, тем не менее, они могут пригодиться и помочь в понимании того, что стоит за тем или иным положением стандарта. Второй ориентир – лучшие мировые практики, носителями которых могут быть, например, системные интеграторы и консалтинговые компании. Но надо помнить, что они не смогут помочь, если на предприятии существуют внутренние специфические проблемы, о которых больше всего известно только сотрудникам компании. Кульминационной точкой задачи структуризации ИБ является сертификация или пересертификация. Бизнес в данном случае сам может определять: надо это ему или нет. Однако опыт показывает, что выгоды от этого этапа налицо. Противостояние между функциональностью и безопасностью нарастаетСтатьев Вячеслав в своем докладе обобщил опыт работы своей компании на российском рынке ИБ и, в частности, остановился на проблеме противостояния между функциональностью и безопасностью информационных систем. В этой ситуации специалисты РНТ, впрочем, как и большинство ИБ-шников, часто оказываются между "молотом и наковальней". Если вернуться к терминологической базе, то под словом "система" изначально понимается суперпозиция "субоптимальности" (когда нельзя оптимизировать отдельные элементы системы, не ухудшая при этом характеристики системы в целом) и безопасности. Исходя из теории, можно достичь полной безопасности только при условии неработоспособности решения в целом, и наоборот. В реальности существует некий компромисс, найти который с каждым годом становится все труднее, так как ИТ-системы усложняются, а требования по безопасности никто снижать не собирается. И это не теоретические изыскания, а реалии сегодняшнего дня, когда обеспечение ИБ становится все большим тормозом при внедрении новых информационных систем, что подтверждается выводами исследования, приведенными ниже. Причины неосуществления инвестиций в новые технологии
Вывод, который можно сделать на основе всего этого, - это необходимость использование риск-менеджмента для оценки эффективности внедрения той или иной информационной системы в целом и подсистемы ее безопасности в частности. Вячеслав Статьев подчеркивает, именно подсистемы управления рисками, а не некоего "ИБ-патча" к ИТ-решениям. Эксперт при этом апеллирует к исследованиям известнейших агентств. 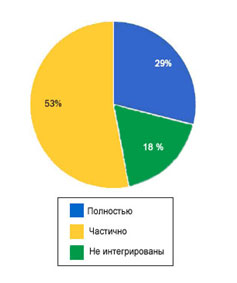 Степень интеграции функций ИБ и управления рисками.
В дальнейшем, при обсуждении вопроса риск-менеджмента, эту тему достаточно детально осветили Борис Скородумов, исполнительный директор ИБД АРБ и Михаил Левашов, начальник отдела ИБ КБ "Союзный". Квинтэссенцией их докладов было то, что уже наступили те времена, когда риски, в частности операционные, стало необходимо не градуировать по принципу "малый – средний – большой", а вводить в практику их количественную оценку. Для чего? Для обоснования эффективности инвестиций в ИБ, которые стали в последнее время не просто заметными, а запредельными для ИТ-бюджетов, в частности, в банковском и телекоммуникационных секторах России. Кроме того, прозвучало предложение в дальнейшем обсудить такую новую проблему, как "риски процесса информатизации". Как выразился Михаил Левашов, "Мы хотим управлять ИТ, но не знаем, чем управляем…". Итог дискуссии подвел Велигура Александр, председатель комитета по информационной безопасности Ассоциации российских банков. По его словам, "использование количественного подхода при оценке рисков уже ни у кого не вызывает отторжения. Но здесь вопрос не в том, что мы ленимся или мы не компетентны, а в том, что те модели, которые сейчас есть, не всегда применимы. Проблема в том, чтобы добыть статистические данные, нужен некий период стабильности. Есть и вторая компонента – ущерб, который мы получаем. Очень часто он не оценивается количественно, что сводит на нет достижения статистиков. И вот здесь надо понимать, зачем мы все это считаем? А для того, что бы на основе этих выводов можно было бы принимать управленческие решения. Иногда менеджерам нужна полная информация, а иногда достаточно некоего компромисса между количественными и качественными данными. Из этого и надо исходить сегодня при разработке политик ИБ и способов обеспечения соответствия нормативным актам, как со стороны государства, так и со стороны бизнеса". Источник: CNews
|

|