 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Поисковая оптимизация как база трафика для криминальных партнерок
В конце апреля в Москву приезжал Максим Гончаров, старший антивирусный аналитик компании Trend Micro. Мне удалось пообщаться с ним и узнать некоторые интересные факты о киберпреступности и работе вирлаба Trend Micro. В презентации Максима была затронута весьма интересная тема об имеющем место тесном сотрудничестве поисковых оптимизаторов и киберпреступников, занимающихся различным криминальным или полукриминальным бизнесом в сети. Об этом мне и хотелось бы рассказать. Вместе с ростом электронной коммерции поисковая оптимизация (Search Engine Optimization - SEO) стала очень популярным видом услуг, к которой прибегают очень многие легальные компании. Но этими же услугами пользуются и криминалитет. Для многих деньги не пахнут, поэтому нет никакой разницы, кто платит за оптимизацию. Сегодня заказали продвинуть туристическую компанию, а завтра заплатят за трафик на сайты лже-антивирусов, зараженные сайты или сайты онлайн-мошенников. При этом методы продвижения в поисковиках могут быть вполне легальными - все чисто! Создаются специальные домены, оптимизированный контент, накручивается Page Rank, ИЦ или их аналоги. Дальше полученный на эти сайты трафик перепродается. Но могут применяться и черные методы, когда происходит искусственная манипуляция результатами вывода по популярным поисковым запросам, а на деле никакого релевантного контента просто нет. Поисковые сервисы активно борются с этим, недобросовестные сайты исключаются из индекса, но защита всегда отстает от нападения, поэтому черные методы оптимизации не только не исчезают, но и используются все активнее. Итак, простейшая бизнес-цепочка с привлечением SEO выглядит таким образом.
В пунктах 3-4 используются системы TDS (Traffic Direction System), которые в принципе работают по технологии cloaking, используемой черными оптимизаторами с незапамятных времен. TDS перенаправляет трафик на наиболее релевантный, с точки зрения их партнеров, контент. При этом для поисковых роботов или роботов антивирусных компаний будет выдаваться легальный и оптимизированный под популярные темы контент. TDS при раздаче трафика может учитывать территориальное расположение юзера, локальное время, захода на сайт и другие критерии. В принципе ничто не мешает таргетировать трафик по более тонким критериям, например, истории поисковых запросов за сессию, используемой операционной системе и т.п.  Как конкретно используется TDS? Очень просто, рассмотрим пару примеров. Предположим, пользователь ищет в Google крек для популярной игрушки, находясь в России в дневное время. При переходе на сайт с первых строчек результатов поиска ему будут выдаваться релевантные страницы (что-то типа этого), но компьютер будет заражен Trojan.Winlock и будут вымогаться деньги через SMS-сервис российского оператора связи. Если же заход будет ночью, то пользователю вместо Trojan.Winlock будет предложено посмотреть порно, опять таки, заплатив за это по SMS. :) Если же пользователь будет из фермерского района на территории США, то ему будет выведено уведомление о заражении компьютера и будет настоятельно предложено воспользоваться поддельным антивирусом, разумеется, заплатив за него. :) Схематически принцип работы TDS представлен на рисунке ниже. 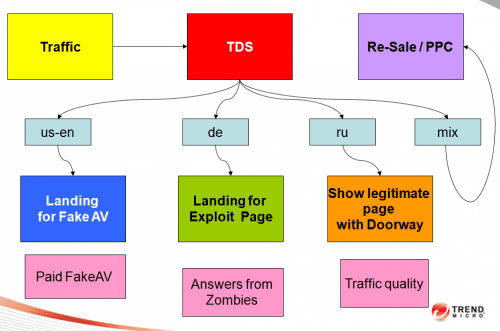 Как вы видим, все предельно просто. С одной стороны работают черные методы поисковой оптимизации, а с другой получаемый трафик эффективно таргетируется на сайты криминальных партнерок. Оптимизаторы и владельцы фейковых сайтов получают свою комиссию, вирусописатели получают свои деньги, владельцы партнеров получают свою прибыль. Фактически данная схема партнерства по закону не уязвима и не наказуема. По отдельности каждый элемент не уязвим, все чисто. Кто-то сделал сайт, кто-то раскрутил его, кто-то просто переправил трафик и т.д. Что-то доказать практически нереально, особенно в нашей стране. Теперь посмотрим на ситуацию глазами пользователя. Вы ищите по запросу в Google только что анонсированный Apple iPad, все сайты в результатах поиска ведут только в одно место - на сайты, распространяющие поддельные антивирусы. 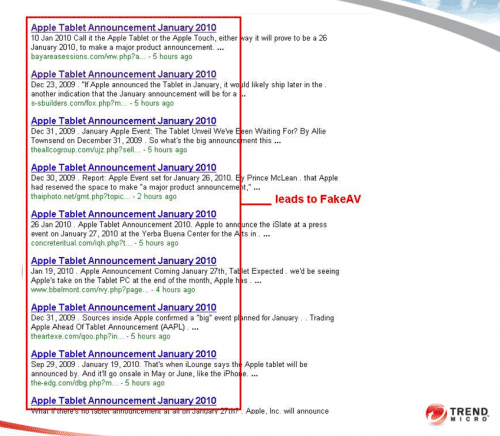 Как видно, в этом случае оптимизаторы поработали на отлично. Заранее (минимум за 6 мес. для Google) зарегистрировали кучу доменов, создали подставные сайты, проиндексировали их в поисковых системах и повысили их видимость там за счет использования различных методов. В завершении статьи хочется подвести итоги. Получается, что по факту на поисковые системы ложится большая ответственность за безопасность пользователей. Если сейчас они больше озадачены качеством поиска, то в будущем этот поиск нужно будет самым серьезным образом фильтровать, создавать или лицензировать репутационные базы данных, активно сотрудничать по этому вопросу с антивирусными вендорами. Не стоит надеяться, что у каждого юзера стоит продвинутый антивирус, используется репутационная база веб-адресов, антифишинг и родительский контроль. Нужно решать проблему комплексно. Поисковые системы начинают двигаться в этом направлении, но пока их действий явно недостаточно, нужно что-то менять в корне, создавать белые списки сайтов, поддерживать удостоверяющие центры, жестче отсеивать непонятные новоделы, подставные поисковые гейтвеи, сайты нелегального содержимого и т.п. Источник: Anti-Malware
| |

|