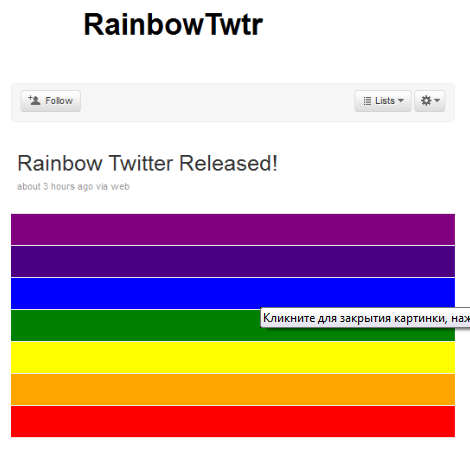
Twitter подвергся эпидемии вредоносных постов
Знаменитый сервис микроблогов Twitter, который насчитывает более 145 млн зарегистрированных аккаунтов, подвергся эпидемии вредоносных постов. «В социальной сети Twitter была обнаружена активная XSS-уязвимость. Ее использование началось несколько с относительно безобидного раскрашивания страниц пользователей в разные цвета. Уязвимость быстро стала использоваться и поражать новых пользователей», — сообщил во вторник главный антивирусный эксперт «Лаборатории Касперского» Александр Гостев.
По данным BBC, автором эксплойта (программного кода, использующего уязвимость) стал некий программист Магнус Холм (Magnus Holm), который заявил изданию, что создал червя ради шутки, не предполагая нанести реальный вред. Как, в свою очередь передает, РИА «Новости», источником атаки мог быть пользователь RainbowTwtr, который опубликовал первый зараженный пост. Он состоял из ссылки на профиль пользователя, символов "#@", после был размещен код, который раскрашивал запись полностью в тот или иной цвет.
Чтобы получить эффект радуги, пользователь RainbowTwtr оставил примерно следующие сообщение:
|
#@"style="background-color:green;color:green;position:absolute;top:0;left:0;width:100%;height:100%"/
|
Однако злоумышленники за считанные часы модифицировали эксплойт и научили его, по разным данным, перенаправлять пользователя на внешние сайты (например, порнографические), автоматически писать новые зараженные сообщения и даже угонять аккаунты.
Как пишет компания Sophos, которая занимается компьютерной безопасностью, новая активная XSS-уязвимость в Twitter позволяла запускать код javascript в ответ на действие onmouseover — то есть, на ссылку достаточно просто навести курсор мыши, не обязательно даже нажимать на нее. А открыться может все что угодно: именно так жена бывшего премьер-министра Великобритании Сара Браун (Sarah Brown) попала на японский сайт с жестким порно.
Злоумышленники создали черви для Twitter'а, которые самостоятельно распространялись, отправляя сообщение с вредоносным кодом от имени ”заражённых” пользователей. В некоторых случаях, обычного посещения сайта Twitter было достаточно для создания шаблонов автоматической рассылки твитов. Например, следующий код демонстрирует как XSS-уязвимость в Twitter'е позволяла создать такой червь:
|
#@"onmouseover=";$('textarea:first').val(this.innerHTML);$('.status-update-form').submit()" style="color:#000;background:#000;/
|
Администрация сервиса микроблогов Twitter опубликовала официальное объяснение. В официальном сообщении Боб Лорд, член группы безопасности Twitter, сообщил о хронологии атаки, ее исходных причинах и охвате.
Администрация Twitter говорит, что обнаружила дыру, которая привела к подобной атаке, еще в прошлом месяце и исправила уязвимость. Однако, недавнее обновление сайта (как подчеркивает администрация Twitter, оно не имело отношения к новому сайту Twitter) привело к повторному появлению уязвимости.
Данная атака повлияла только на пользователей Twitter.com, и не затронула пользователей мобильного веб-сайта или других сторонних приложений Twitter. Администрация Twitter говорит, что была уведомлена о проблеме в системе безопасности в 2:54 ночи и исправила самые значительные проблемы уже к 7:00 утра.
Служба микро-блогов сообщает, что скорее всего атака была произведена как шутка или в целях рекламы. Лорд пишет, что администрации Twitter не известно о каком-либо негативном влиянии на компьютеры пользователей или на их учетные записи. Личные данные учетных записей пользователей не были под угрозой, поэтому смена пароля не обязательна.
Хотя и очевидно, что данная атака была просто сильно раздражающим инцидентом, а не каким-либо серьезным повреждением, это событие — хорошая демонстрация того, как быстро можно навредить даже большому веб-сайту. Что касается количества пострадавших, то системы наблюдения "Лаборатории Касперского" фиксировали примерно 100 зараженных пользователей в секунду. Таким образом, за примерно полтора часа, от действия червей могли пострадать около полумиллиона пользователей Twitter.
|