Вредоносные ресурсы имитируют служебные страницы Firefox и Chrome
Исследователи в области безопасности предупреждают: злоумышленники придумали распространять вредоносное программное обеспечение посредством страниц, практически не отличающихся от стандартных уведомлений Firefox и Chrome о нежелательном содержимом.
Оба обозревателя пользуются службой Google Safe Browsing, чтобы проверять открываемые ресурсы на вредоносность; если адрес сайта, на который пользователь намеревается перейти, занесен в черный список, то браузеры отображают страницу-предупреждение. На такой странице имеются кнопки для выбора; с их помощью можно либо покинуть сайт, либо проигнорировать предупреждение и продолжить загрузку содержимого ресурса. Конечно, этот контур защиты не столь надежен, как веб-сканер антивирусного программного обеспечения, но некоторый базовый уровень безопасности он обеспечить в состоянии.
Вполне естественно, что пользователи доверяют этим предупреждениям, поскольку они исходят не из какого-то внешнего источника, а от самого обозревателя. Поэтому нет ничего удивительного в том, что злоумышленники решили сыграть на этом доверии.
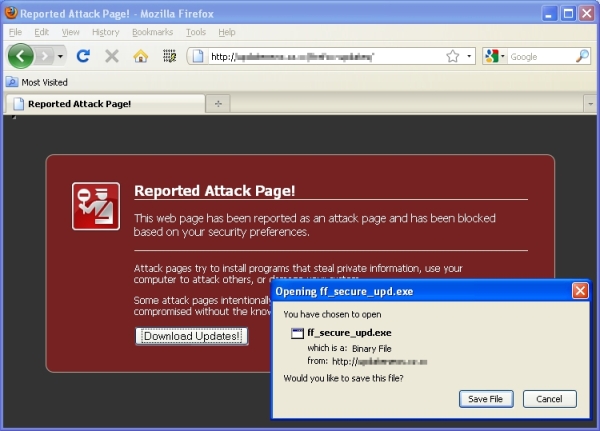
Специалисты из F-Secure обнаружили вредоносные сайты, интерфейс которых в точности имитирует уведомления Firefox "Reported Attack Page" и Chrome "This site may harm your computer". Эти страницы отличаются от настоящих только тем, что на них имеется кнопка "Download Updates" — т.е. пользователям предлагают загрузить якобы обновления безопасности для их обозревателя.
Интерфейс вредоносного сайта, имитирующий уведомления Firefox
На самом деле загружаемые файлы устанавливают на компьютер ложное антивирусное ПО, которое запугивает пользователя шквалом сообщений об "угрозах" и требует денег за их "устранение". Сообщается, что такой метод распространения относительно нов, хотя подобные инциденты уже имели место ранее — так, некоторые ресурсы пытались имитировать страницу "What's New" в обозревателе Firefox. Однако, в отличие от своих предшественников, выявленные F-Secure ложные сайты еще и пытались загрузить через скрытый IFRAME и запустить на исполнение набор эксплойтов, известный под наименованием Phoenix.
Исследователи, обнаружившие лже-уведомления, посоветовали пользователям вовремя обновлять антивирусные программы и по возможности блокировать исполнение скриптов в браузере — например, при помощи дополнения NoScript для Firefox.
|