 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru |
Сравнение HIPS на предотвращение проникновения в ядро Microsoft Windows
Краткое содержание: ВведениеТехнологии поведенческого анализа и системы предотвращения вторжения на уровне хоста (Host Intrusion Prevention Systems - HIPS) набирают популярность среди производителей антивирусов, сетевых экранов (firewalls) и других средств защиты от вредоносного кода. Их основная цель - идентифицировать и блокировать вредоносные действия в системе и не допустить ее заражения.
Согласно устройству операционной системы, если программа получила доступ к работе в ядре ОС (анг. Kernel Level), работающего в «нулевом кольце процессора» (Ring 0), то эта программа имеет неограниченные привилегии и может выполнять любые действия в системе. Соответственно если такие привилегии получает вредоносная программа, то защитная программа уже не может ничего сделать. Отсюда следует вывод, что защитной программе нужно выявить угрозу ещё на стадии проникновения в Ring 0. Для этого служат, так называемые HIPS (Host Intrusion Prevention Systems). В этом уже втором по счет сравнительном тестировании мы проводили сравнение популярных антивирусов и сетевых экранов, имеющих в своем составе компоненты HIPS, а также специализированных HIPS-продуктов, на возможность предотвращения проникновения вредоносных программ в Ring 0 операционной системы Microsoft Windows XP SP3. Так же мы провели аналогичное исследование на операционной системе Microsoft Windows 7. Методика тестированияДля тестирования были отобраны методы, наиболее часто используемые вредоносными программами, для проникновения в ядро операционной системы Windows:
Важно отметить, что это, естественно, далеко не все из известных методов проникновения в ядро операционной системы Microsoft Windows. Этот набор методов является всего лишь минимальной (качественной) проверкой реализации в функционала HIPS. Тестирование проводилось под управлением VMware Workstation 7.1. Для простоты в этот раз мы производили тестирования при помощи набора специальных утилит, которые моделируют описанные выше методы проникновения в ядро операционной системы. Для теста в ходе открытого обсуждения были отобраны следующие персональные средства антивирусной защиты, сетевые экраны и специализированные HIPS-продукты:
Стоит пояснить, что из антивирусных продуктов и фаерволов мы брали в тест только те, в которых по информации от разработчиков присутствует функционал HIPS. Из специализированных HIPS-продуктов мы взяли два российских (Safe`n`Sec и DefenseWall) и один иностранный (GeSWall). Все продукты устанавливались с максимальными настройками, если их можно было задать без тонкого ручного изменения настроек HIPS. Если при инсталляции предлагался к использованию режим автообучения - то он и использовался до момента запуска тестовых утилит. Шаги проведения тестирования:
Результаты тестированияПо результатам тестирования оказалось, что в антивирусных продуктах AVG, Norton, Avira, McAfee и Panda по факту отсутствуют HIPS-компоненты. Этими продуктами были провалены все тестовые кейсы, поэтому из итоговых результатов теста они были исключены. Плюс в таблице означает, что была реакция HIPS на некое событие со стороны тестовой утилиты на проникновение в Ring 0 и была возможность пресечь это действие. Минус - если тестовая утилиты сумела попасть в Ring 0, либо сумела открыть диск на посекторное чтение и произвести запись. Таблица 1: Результаты сравнительного тестирования HIPS-компонент на Windows XP
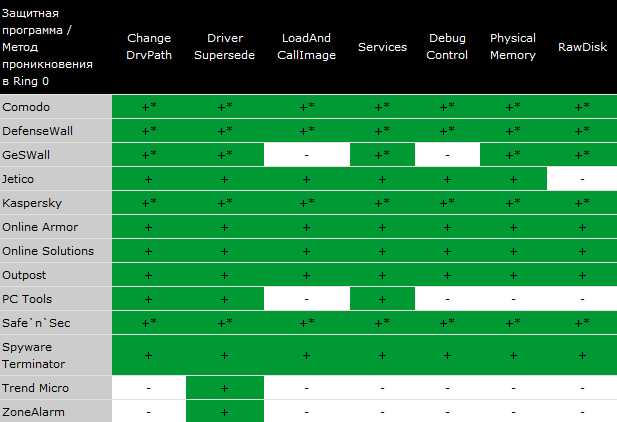 Из всех протестированных продуктов со всеми тестовыми кейсами с настройками по умолчанию справились только: Online Armor ++ Firewall, Online Solutions Security Suite, Outpost Security Suite Pro и Spyware Terminator. Trend Micro Titanium Internet Security, ZoneAlarm Internet Security Suite и PC Tools Internet Security не прошли тестирование, пропустив проникновение в ядро ОС в большинстве из проверенных нами случаев. Заслуживают отдельного рассмотрения специализированные HIPS-продукты: DefenseWall Personal Firewall, GeSWall и Safe`n`Sec Deluxe; а также двух комплексных антивирусных решений: Comodo Internet Security и Kaspersky Internet Security. Их результаты в таблице 1 помечены звездочкой (*). У HIPS-продуктов (тут можно говорить о любой песочнице) недоверие к файлу проистекает не от эвристического механизма, а от того, откуда именно появился и/или был запущен файл. Таким образом, происходит категоризация программ на доверенные и недоверенные. При этом все действия из недоверенной зоны будут анализироваться/блокироваться, а из доверенной зоны разрешаться. Поэтому результаты работы этих программ могут сильно зависеть от предварительных действий пользователя, в таблице 1 они помечены звездочкой. DefenseWall Personal Firewall пропускает все атаки, если тестовые утилиты запускать как доверенные (когда они не проходили через недоверенный браузер, почтовый клиент или внешний носитель). Если тестовые утилиты, например, уже были на жестком диске до установки DefenseWall Personal Firewall, то они считаются доверенными и не проверяются, в этом случае тест проваливается. Если же запускать тестовые утилиты с внешнего носителя, то все опасные действия будут заблокированы. В ходе установки Safe`n`Sec Deluxe компьютер проверяется встроенным антивирусным сканером по требованию, поэтому предполагается, что он не содержит вредоносных программ. Также необходимым требованием для работы программы является создание профиля системы (автоматическая настройка), в ходе которой существующие в системе приложения будут классифицированы и получат статус доверенных или ограниченных. В нашем случае если до создания профиля системы тестовые утилиты уже находились на жестком диске, то во всех без исключения случаях тест будет провален. Если же записать утилиту на диск уже после создания профиля или же запускать ее с внешнего носителя, то все попытки проникнуть в Ring 0 будут пресечены. GeSWall также требует ряда предварительных действий для обеспечения положительного результата. Для этого приходилось вручную запускать тестовые утилиты в его песочнице. Но даже в этом случае нам не удалось добиться положительного результата во всех тестовых случаях. В Kaspersky Internet Security для получения положительных результатов, нужно запускать тестовое приложение в песочнице. С настройками по умолчанию во всех случаях тест будет провален, так как тестовые утилиты попадают в группу доверенных приложений или со слабыми ограничениями. Comodo Internet Security при запуске тестового приложения предлагает запустить его в песочнице, если с этим согласиться, то все попытки проникновения в ядро будут пресечены. В обычном режиме, как и в случае с Kaspersky Internet Security во всех случаях тест будет провален. Таблица 2: Количество оповещений и запросов действий пользователя на Windows XP
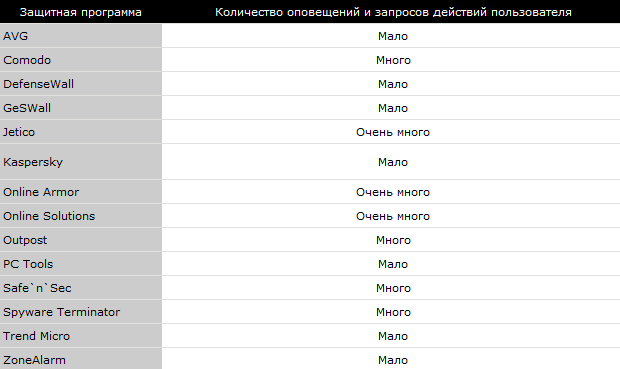 Обратной и негативной стороной работы всех HIPS-компонент является количество всевозможных выводимых ими сообщений и запросов действий пользователей. Даже самый терпеливый из них откажется от использования надежного HIPS, если тот будет слишком часто надоедать ему сообщениями об обнаружении подозрительных действий и требованиями немедленной реакции. Как видно из таблицы 2 многие протестированные продукты сильно надоедают алертами. Больше остальных этим отличались Jetico Personal Firewall и Online Armor ++ Firewall. Наименее надоедливыми оказались AVG Internet Security, DefenseWall Personal Firewall, GeSWall, Kaspersky Internet Security, PC Tools Internet Security, Safe`n`Sec Deluxe, Trend Micro Titanium Internet Security и ZoneAlarm Internet Security Suite. Что касается теста по Windows 7 x86, то в ходе теста было подтверждено, что эта операционная система способна блокировать отобранные нами методы проникновения в ядро штатными средствами без помощи сторонних программ (UAC, WRP, изоляция сервисов). Это делает такой тест под эту операционную систему бессмысленным. «Большинство протестированных продуктов с функционалом HIPS показали, что способны отразить попытки проникновения вредоносных программ в Ring 0, но части вендоров ещё нужно работать над этой областью защиты. Так же в ходе теста было выявлено, несколько антивирусных решений способны контролировать активность только при определённых условиях, например, только когда контролируемое приложение запускается со сменного носителя. Это может привести к тому, что если приложение уже находилось в системе на момент установки продукта, он ничего не сможет сделать. Такая логика работы кажется весьма странной», - комментирует Вячеслав Копейцев, инженер по тестированию Anti-Malware.ru. Источник: Anti-Malware.ru
| |

|
