 |
Газета InfoSecurity |
 |
Последний номер |
 |
Архив номеров |
 |
На главную |
|
подписчиков 
|
|
|
|
|
|
|
 |
| Сетевая газета InfoSecurity.ru | 28 декабря 2010 г. |
Блогеры находят свои данные в украденной базе Chronopay, администрация сервиса отрицает факт взломаГлавный редактор и владелец сайта Roem.ru Юрий Синодов обнаружил собственные данные во фрагменте украденной базы платежного сервиса Chronopay, который был опубликован неизвестными в интернете. Об этом Синодов написал в своем блоге на LiveJournal. Синодов также по телефону подтвердил достоверность опубликованной информации корреспонденту "Ленты.ру". Информацию о том, что пользователи Chronopay находят свои данные в опубликованных фрагментах базы, подтверждают и пользователи Twitter, например, bobuk. Также в ЖЖ появился блог chronofail, который ведется от лица взломщиков. Достоверность этого ресурса пока ничем не подтверждена. Напомним, что в понедельник, 27 декабря 2010 г., веб-сайт платежной системы Chronopay был заменен страницей с сообщением о взломе системы. От имени гендиректора компании Павла Врублевского на русском и английском языках сообщалось, что в период с 25 по 26 декабря была полностью украдена база данных системы, включая номера кредитных карт и CVV-коды клиентов, оплачивающих в интернете различные товары и услуги через Chronopay. В связи с этим от имени Врублевского утверждалось, что Chronopay временно прекращает работы на рынке приема платежей. Клиентам предлагалось незамедлительно обратиться в свои банки и заблокировать банковские карты, а также проинформировать о случившимся всех, кто мог пользоваться услугами Chronopay. Как заявил CNews сам Павел Врублевский, никакого взлома базы данных системы не было. Злоумышленники перехватили контроль над доменным именем Chronopay.com (с 26 декабря оно зарегистрировано на некоего Владимира Лебедева) и повесили там ложное сообщение. В Chronopay не исключают, что «потеря» доменного имени могла быть связана с произошедшим две недели назад взломом регистратора – компании DirectNic. Злоумышленники также подменили платежную станицу payments.chronopay.com, на которую перенаправляются клиенты партнеров Chronopay для ввода данных кредитных карт. В результате утром за несколько часов хакеры смогли собрать около 800 номеров кредитных карт, включая CVV-коды (трех-четырехзначные контрольные номера пластиковых карт). Эта информация уже распространилась в интернете. Правда, как говорит Врублевский, поскольку информация о смене закрепленного за доменным именем IP-адреса обновляется не автоматически, на ложную страницы попадали клиенты лишь некоторых партнеров компании. К полудню 27 декабря в Сети можно было найти часть базы платежных операций Chronopay, содержащей 816 ssl-сертификатов и строк, включающих номера и сроки действия платежных карт, имена их владельцев и CVV-коды. Блогер chronofail, разместивший ссылки на базу, от имени взломщиков заявляет, что в их распоряжении находятся данные "миллионов" карт. Пресс-служба Chronopay категорически опровергает сообщение об утечке персональных данных. 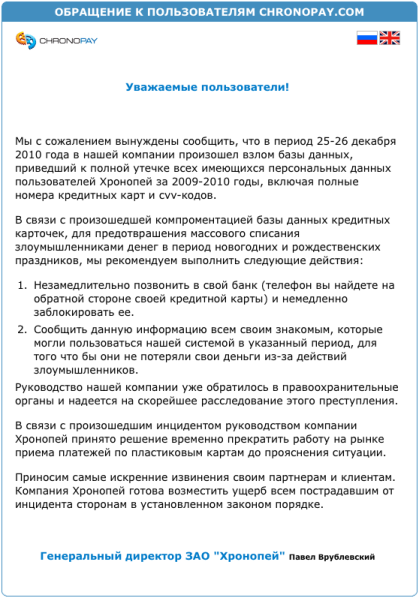 Хакеры разместили на главной странице сайта сообщение о взломе базы данных и временном прекращении работы на рынке приема платежей
Кроме того, была поставлена переадресация с электронных адресов компании. В итоге в ответ на письма, направленные в Chronopay, приходило письмо с вышеприведенным предупреждением. Наконец, поскольку NS-сервера компании были завязаны на домен chronopay.com, прекратил работы и сайт chronopay.ru. В настоящее время Chronopay удалось связаться с хостинг-провайдером, услугами которого пользовались злоумышленники, и заблокировать ложные заглавные и платежные страницы. Сам сайт компании не работает, так как доменное имя пока не удалось вернуть. Платежный сервис Chronopay работает частично: система принимает только данные, присланные ей напрямую, а не через платежную форму. В этом году это уже не первая неприятность для Chronopay. Сервера системы пережили три DDoS-атаки, причем с 5 по 7 июля сервис компании был недоступен, из-за чего, в частности, не осуществлялся прием платежей на сайтах МТС, «Комстара», «Ростелекома», «Скартела» и других компаний. Также в летом в интернете были распространена база якобы украденная из Chronopay база кредитных карт (в распространенном файле содержались лишь номера карт) и схема серверов компании. Одной из причин атак на Chronopay может быть передел на рынке онлайн-платежей: в июле атаке была подвергнута другая платежная система - «Ассист», вследствие чего она лишилась своего крупнейшего клиента - «Аэрофлот». Другая возможная причина – противостояние между Павлом Врублевским и его бывшим партнером Игорем Гусевым. В отношение последнего возбуждено уголовное дело в связи с нелегальной деятельностью Glavmed - партнерской сети по продаже фармпрепаратов в интернете. |

|