Сайты крупнейших банков опасны для пользователей
Исследователи обнаружили уязвимости на сайтах ВТБ24, Хоум кредит, Эксим, Райффайзен и других банков.
Уязвимость на сайте финансового учреждения – это всегда угроза потери финансовых средств. Уязвимость на сайте банка – это потенциальная возможность хищения денежных средств у клиентов.
Исследователи безопасности под никами Sony и Flexxpoint здесь результаты исследования, в котором описали найденные уязвимости на сайтах 13 различных банковских структур. Речь идет об уязвимостях межсайтового скриптинга, которые позволяют внедрить и выполнить произвольный JavaScript или HTML код в браузере пользователя в контексте безопасности уязвимого сайта. Как правило, эти уязвимости представляют низкую степень опасности. Но в случае с сайтами банков, у злоумышленников появляется шанс на получение доступа к счетам пользователей и дальнейшее хищение средств.
Список сайтов, на которых были найдены уязвимости:
- http://www.citizensbank.com
- https://www.wellsfargo.com
- http://www.eximb.com
- http://procreditbank.bg
- http://www.vtb24.ru
- http://www.homecredit.ru
- http://www.mastercardpremium.ru
- http://www.raiffeisen.ch
- http://www.uwcfs.com
- http://www1.migbank.com
- https://www.msufcu.org
- https://secure.moneypolo.cz
- http://www.bcb.gob.bo
Как мы видим, в списке присутствуют 3 российских сайта – сайт банка ВТБ, банка Хоум кредит и сайт для VIP клиентов MasterCard.
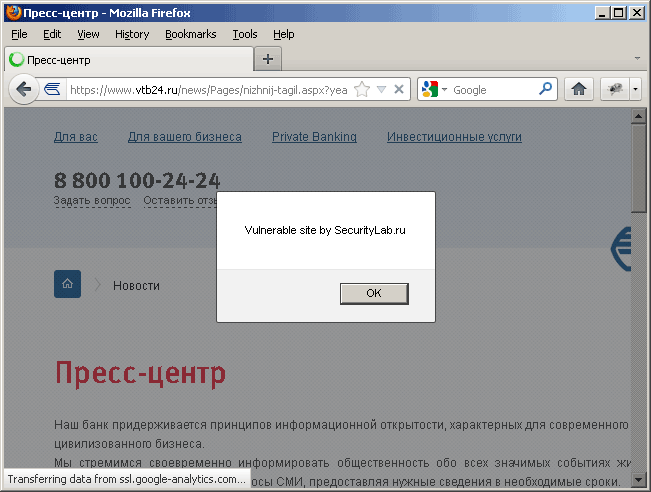 С помощью описанных исследователями уязвимостей злоумышленники могут получить доступ к счетам клиентов, например, с помощью XSS-Proxy и похитить денежные средства. В этом случае даже авторизация по одноразовым паролям не спасет клиента, поскольку злоумышленник может обманом заставить пользователя авторизоваться на сайте с помощью OTP. Получив полный контроль над браузером жертвы, атакующий может потенциально осуществить денежные транзакции на произвольные счета. В качестве дополнительного вектора атаки, злоумышленник может от имени банка предложить пользователю скачать и установить новое приложение «клиент-банк», которое, затем, позволит получить полный контроль над системой жертвы.
Исследователи следующим образом прокомментировали опубликованные уязвимости: «В принципе стоит добавить несколько слов о безопасности. Хотим сразу заметить, что поводов для паники нет. Мы не живем в идеальном мире, и мы не можем быть в идеальной безопасности. Но мы можем и должны стремиться к этому. Что можно посоветовать банковским структурам и не только, в этом плане? Безусловно, обратить внимание на повышение квалификации и дисциплины сотрудников IT-отделов, вкладывать финансовые средства не только в маркетинговые исследования, а непосредственно, например, в пентесты, устраивать конкурсы среди пентестеров, как это делают такие компании как Google, Facebook, или иметь небольшой штат своих пентестеров, проводить скрытый аудит среди сотрудников компании на тему социальной инженерии. В этом плане очень много разных аспектов, но здесь выделены основные, на что следует обратить внимание».
SecurityLab рекомендует своим читателям быть предельно осторожными при проведении денежных транзакций, работая даже с доверенными сайтами.
С подробным описанием уязвимостей можно ознакомиться здесь.
|


