Неотъемлемой частью любой организации в последние годы стала корпоративная информационная система, обеспечивающая управление производством, финансами, персоналом, документами и.т.п. Все больше критически важной для предприятия информации хранится и обрабатывается в компьютерных системах.
Невозможно представить себе современного корпоративного сотрудника без компьютера, "под завязку" наполненного всякой личной и корпоративной информацией, нарушение сохранности которой может обернуться очень серьезными потерями.
Институтом защиты компьютеров The Computer Security Institute (CSI, San Francisco, USA) совместно с ФБР постоянно проводятся исследования, направленные на определение распространенности компьютерных преступлений и мер, принимаемых для их предотвращения.
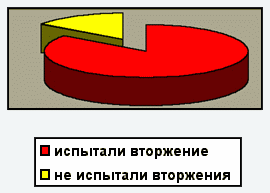
Результаты этих исследований показывают, что информационные системы находятся в постоянной опасности: до 85% респондентов испытывают вторжение или другое несанкционированное использование компьютерных систем ежегодно.
Существуют четыре действия, производимые с информацией, которые могут содержать в себе угрозу: сбор, модификация, утечка и уничтожение. Эти действия являются базовыми для дальнейшего рассмотрения.
Придерживаясь принятой классификации будем разделять все источники угроз на внешние и внутренние.
Источниками внутренних угроз являются:
Сотрудники организации.
Программное обеспечение.
Аппаратные средства.
Внутренние угрозы могут проявляться в следующих формах:
ошибки пользователей и системных администраторов;
нарушения сотрудниками фирмы установленных регламентов сбора, обработки, передачи и уничтожения информации;
ошибки в работе программного обеспечения;
отказы и сбои в работе компьютерного оборудования.
К внешним источникам угроз относятся:
Kомпьютерные вирусы и вредоносные программы.
Организации и отдельные лица.
Стихийные бедствия.
Формами проявления внешних угроз являются:
заражение компьютеров вирусами или вредоносными программами;
несанкционированный доступ (НСД) к конфиденциальной информации;
информационный мониторинг со стороны конкурирующих структур, разведывательных и специальных служб;
действия государственных структур и служб, сопровождающиеся сбором, модификацией, изъятием и уничтожением информации;
аварии, пожары, техногенные катастрофы.
Все перечисленные нами виды угроз (формы проявления) можно разделить на умышленные и неумышленные.
По данным Института защиты компьютеров (CSI) и ФБР cвыше 50% вторжений - дело рук собственных сотрудников компаний. Что касается частоты вторжений, то 21% опрошенных указали, что они испытали рецидивы "нападений". Несанкционированное изменение данных было наиболее частой формой нападения и в основном применялось против медицинских и финансовых учреждений.
Свыше 50% респондентов рассматривают конкурентов как вероятный источник "нападений". Наибольшее значение респонденты придают фактам подслушивания, проникновения в информационные системы и "нападениям", в которых "злоумышленники" фальсифицируют обратный адрес, чтобы перенацелить поиски на непричастных лиц. Такими злоумышленниками наиболее часто являются обиженные служащие и конкуренты.
До последнего времени проблема обеспечения безопасности компьютерной информации в нашей стране не только не выдвигалась на передний край, но фактически полностью игнорировалась. Считалось, что путем тотальной секретности, различными ограничениями в сфере передачи и распространения информации, можно решить проблему обеспечения информационной безопасности.

 +7 (495) 231-0169
 Корзина пуста!