Стратегия защиты корпоративной вычислительной системы Trend Micro™
Стратегия защиты корпоративной вычислительной системы Trend Micro™
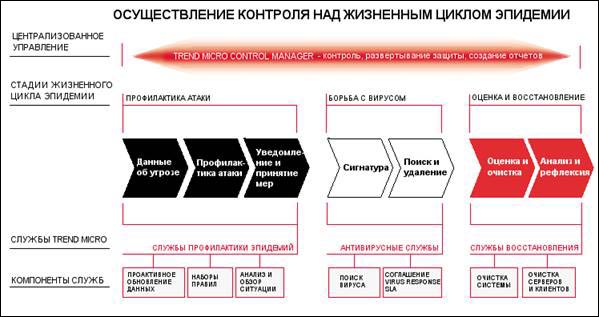
Стратегия защиты корпоративной вычислительной системы Trend Micro Enterprise Protection Strategy (EPS) строится на основе знаний о конкретной угрозе, создаваемых службой TrendLabsSM (глобальной сетью специалистов по безопасности Trend Micro) в реальном масштабе времени. Она проводится в жизнь с использованием централизованного управления интегрированным пакетом средств защиты и специализированного сервера предотвращения инфекционных вспышек.
В состав EPS входят: собственно комплект антивирусных программ и службы Trend Micro, каждая из которых используется на определенной стадии заражения.
В случае использования этой стратегии предотвращение вирусной атаки будет разделено на 4 стадии:
Предотвращение уязвимостей — данная стадия защиты является профилактической. Она включает в себя идентификацию угроз и известных уязвимостей. Анализ информации об уровнях риска и о вирусах в связи с конкретными уязвимостями позволяет определить, какие комплекты обновлений и исправлений программного обеспечения необходимо установить для предотвращения заражения или повторного заражения. Эта стадия контролируется службой Trend Micro Vulnerability Assessment
Предотвращение вирусной активности — стадия, которая начинается после того, как вирусная активность в Интернете была зафиксирована, но сигнатура для данного вируса не была еще выпущена. Для предотвращения эпидемии осуществляется загрузка по сети и развертывание (автоматически или вручную) политик администрирования, подготовленных службой Trend Micro Outbreak Prevention Services и ориентированных на профилактику конкретных видов угроз, Предусмотрен выбор той или иной политики в зависимости от высокого или среднего риска вирусной атаки. Политики распространяются еще до появления сигнатур для лечения вирусов.
Служба Trend Micro Virus Response Services гарантирует пользователям, что новые сигнатуры вирусов будут доступны для скачивания не более чем через два часа после официального обнаружения вирусной атаки. В случае нарушения данного правила компания Trend Micro обязуется выплатить штрафную сумму.
Оценочная и восстановительная стадия — наступает после того, как "заплатка" или сигнатура вируса были успешно установлены и вирусная атака предотвращена или сдержана. На данном этапе службой Trend Micro Damage Cleanup Services производится очистка сети от следов, которые могли остаться после деятельности вирусной атаки и восстановление системы.

 +7 (495) 231-0169
 Корзина пуста!